
3줄 요약
1. 아웃룩과 핫메일이 DMARC 없는 메일을 무경고 반송 중입니다.
2. 대량 발송자뿐만 아니라 소규모 개인 메일도 차단 대상입니다.
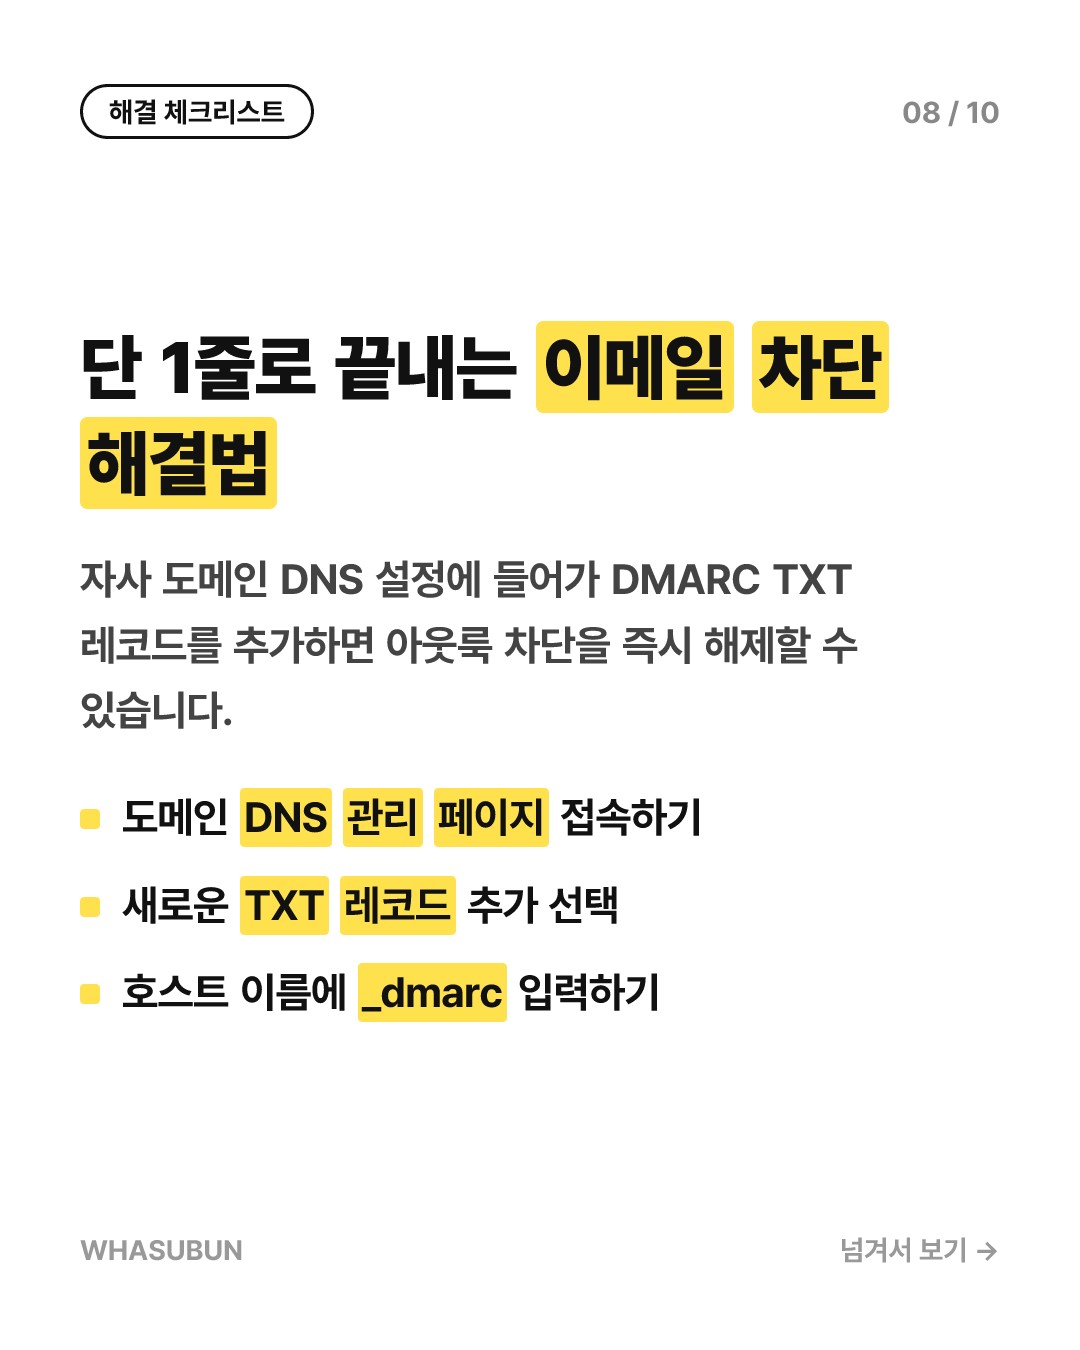
3. 도메인 DNS에 TXT 레코드 1줄을 추가하면 즉시 해결됩니다.
아웃룩의 기습 차단, 도대체 무슨 일이 일어났나?
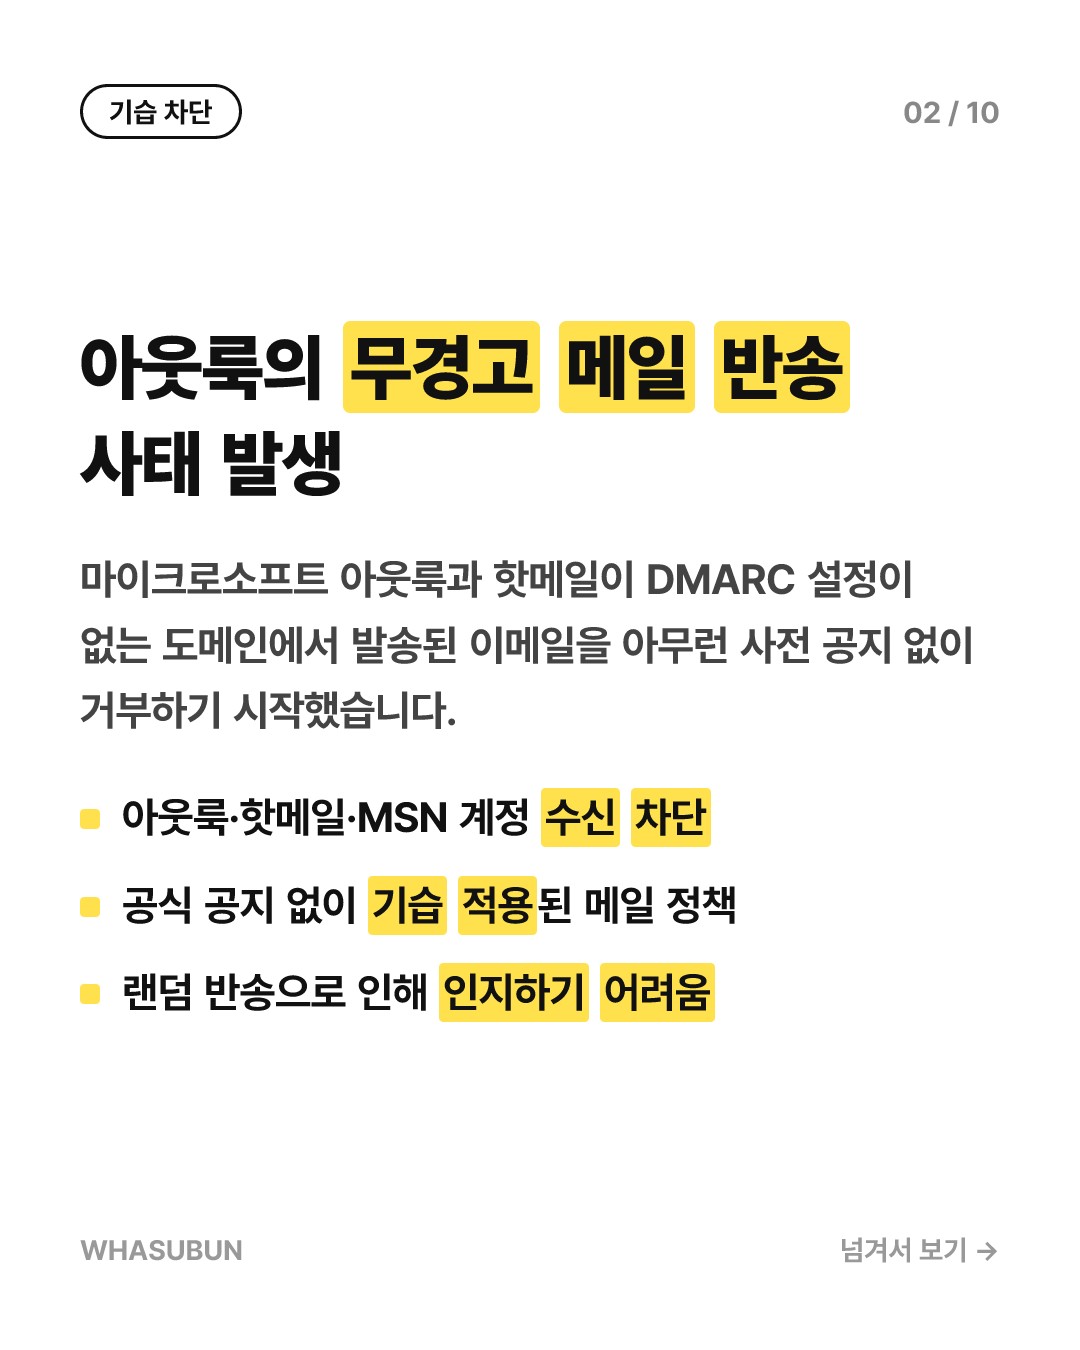
최근 마이크로소프트의 개인 이메일 서비스인 아웃룩, 핫메일, 라이브, MSN 계정으로 메일을 보낼 때 이유 없이 반송되는 사례가 급증하고 있습니다. 별도의 사전 공지나 공식 블로그 발표도 없이, 보안 인증 체계인 DMARC 레코드가 없는 도메인에서 발송된 메일을 거부하기 시작했기 때문입니다. 이 현상은 메일 서버 관리자들의 전송 로그를 통해 확인되었으며, 수신거부 메시지와 함께 전송이 차단되는 현상이 지속되고 있습니다.
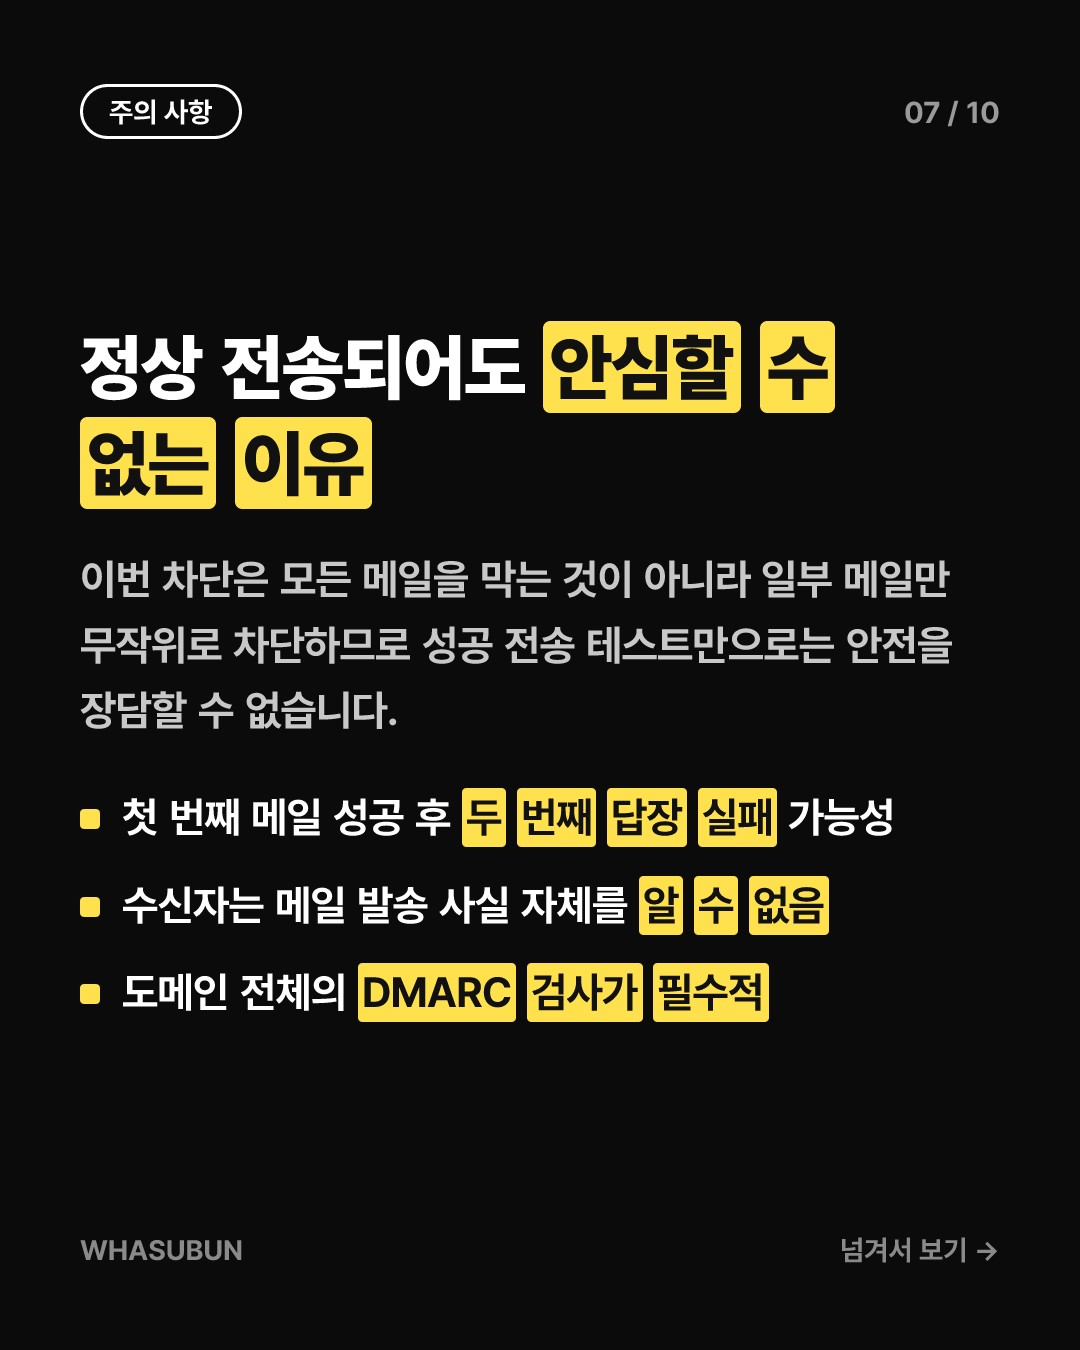
특히 이번 조치가 무서운 점은 모든 메일이 다 차단되는 것이 아니라 일부 메일만 가끔 튕겨 나온다는 사실입니다. 첫 번째 보낸 메일은 무사히 전달되지만, 두 번째 보낸 답장은 거부되고, 다시 보냈을 때는 또 들어가는 일관성 없는 동작을 보입니다. 발신자는 일시적인 시스템 오류로 오인하기 쉽고, 수신자는 아예 메일이 온 지도 모르는 불상사가 발생합니다. 고객이나 협력업체와 아웃룩 계정으로 소통하는 기업이라면 모르는 사이에 중요한 거래나 연락이 끊길 수 있습니다.
SPF, DKIM, DMARC가 대체 뭐길래?
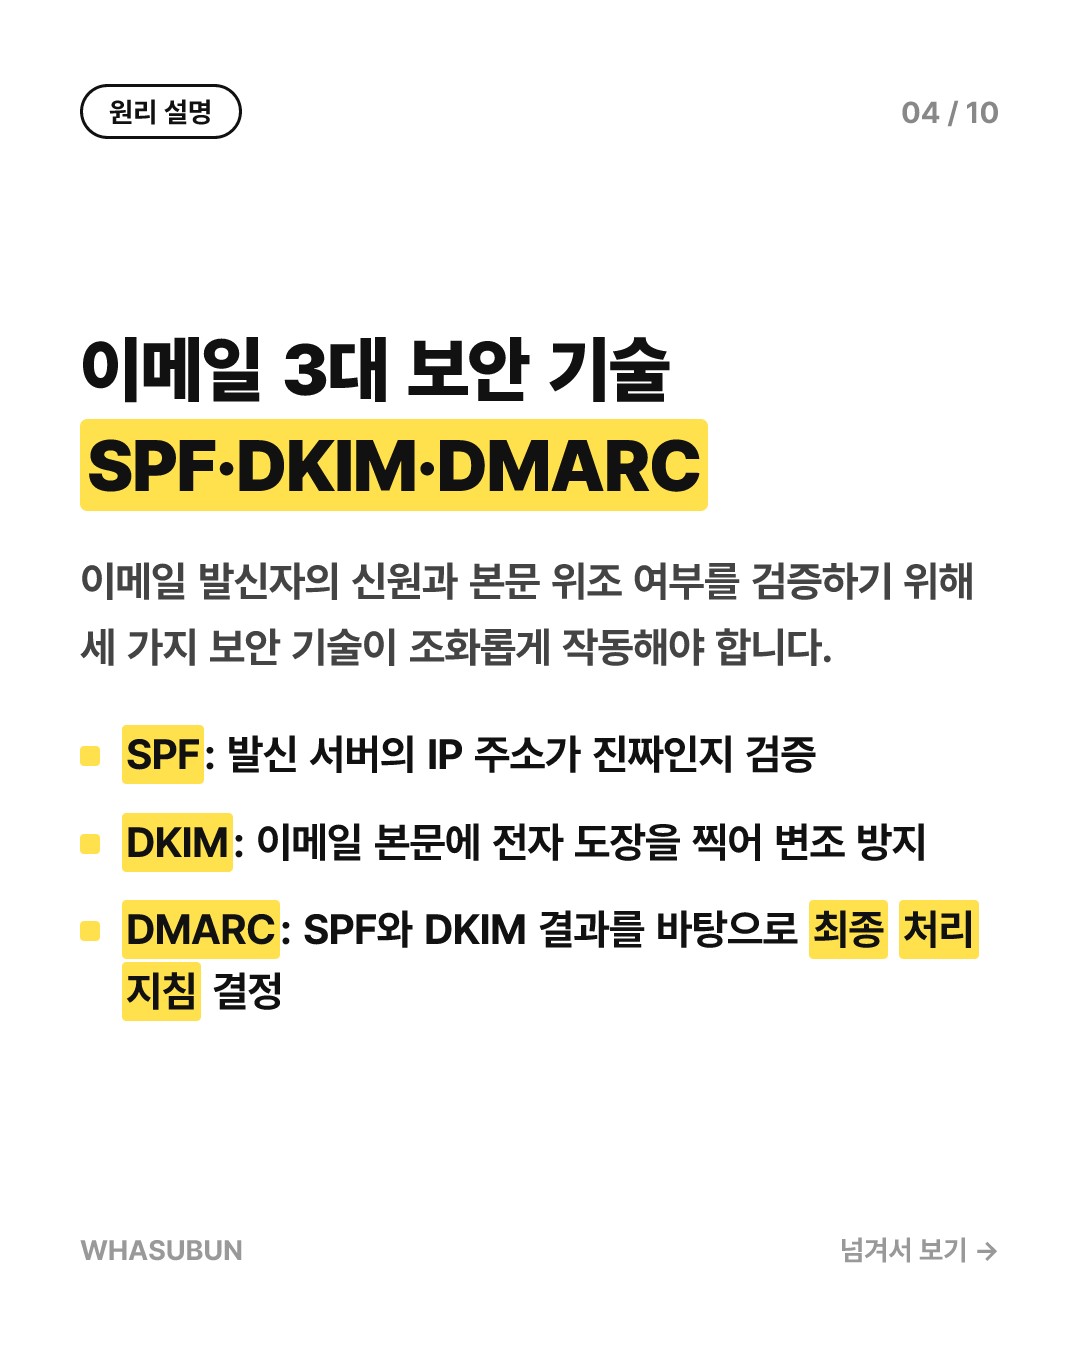
어려운 이메일 인증 기술을 쉽게 이해하려면 '실물 편지 Envelope'에 비유하면 됩니다. SPF는 편지 봉투 뒤에 적힌 '보내는 사람 주소'가 진짜 해당 우체국에서 출발했는지 IP 주소를 대조하는 신원 확인 시스템입니다. DKIM은 편지 봉투 안에 들어있는 내용물이 중간에 위조되지 않도록 전자 도장을 찍어 변조 여부를 검증하는 기술입니다.
그렇다면 이번에 문제가 된 DMARC는 무엇일까요? DMARC는 SPF와 DKIM 검사 결과를 최종적으로 연결해 주는 통합 관리 정책입니다. 편지 본문의 발신자 주소와 봉투의 인증 정보가 일치하지 않을 때 수신 측 서버가 이 메일을 햄(정상)으로 처리할지, 스팸함으로 보낼지, 아니면 아예 반송할지 지침을 내려주는 핵심 규칙 역할을 합니다. 마이크로소프트는 이 최소한의 지침조차 없는 도메인의 접근을 차단하기 시작한 것입니다.
대량 발송자만 해당되는 줄 알았는데, 소규모 발신자까지?
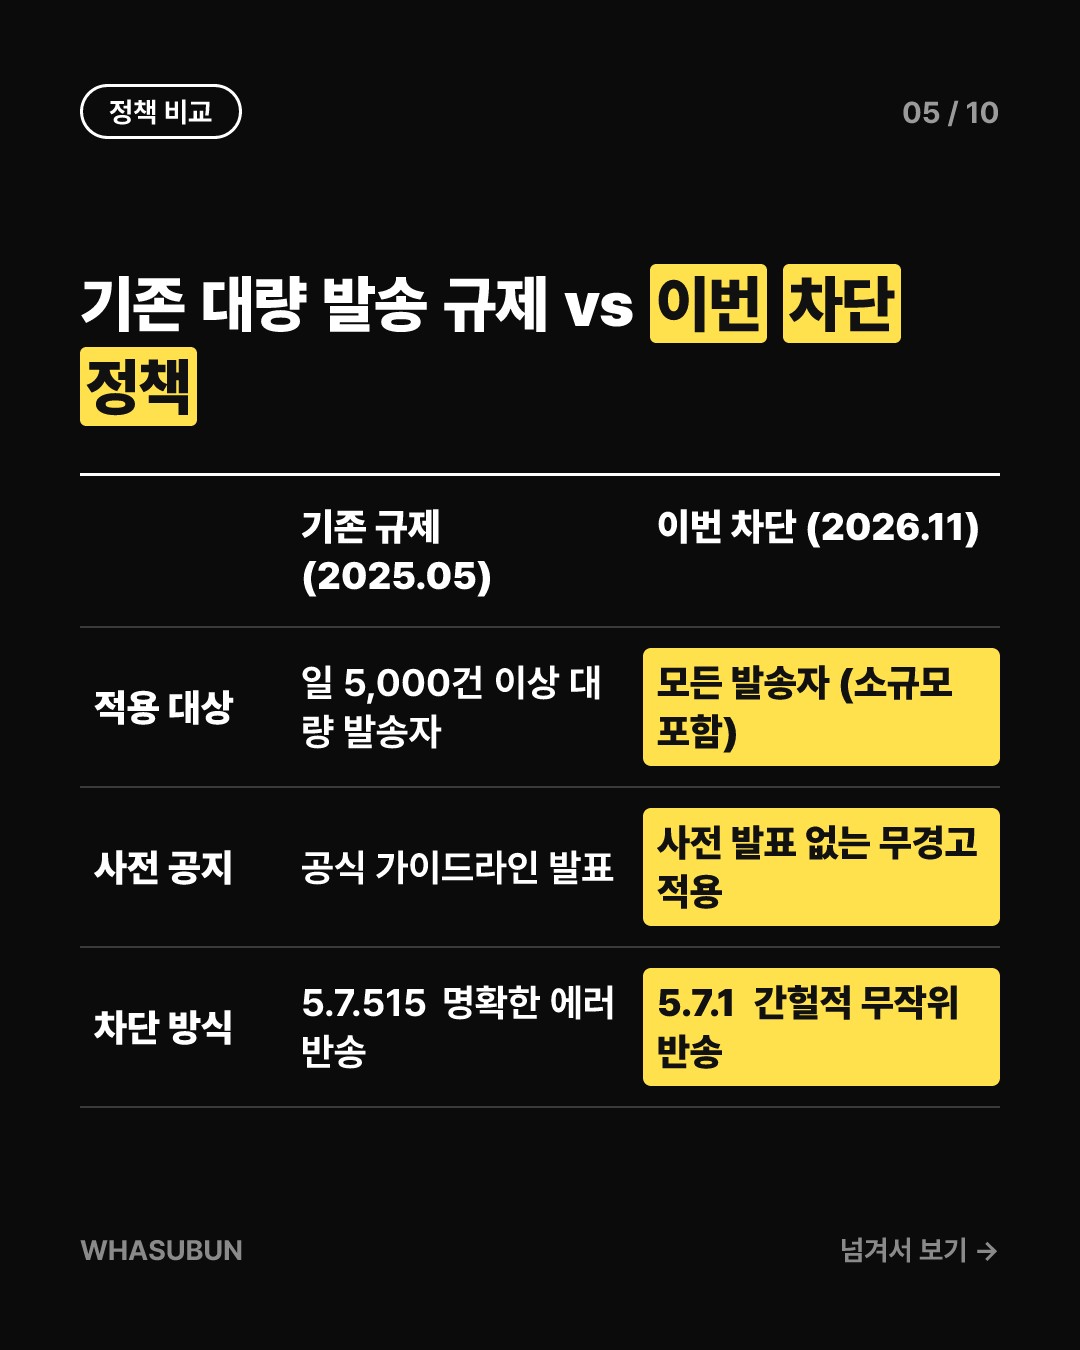
마이크로소프트는 지난 2025년 5월부터 하루 5,000건 이상 메일을 보내는 대량 발송자에게 SPF, DKIM, DMARC 인증을 의무화하는 규칙을 이미 시행해 왔습니다. 그래서 대부분의 중소기업이나 소규모 사무실은 자신들이 마케팅 메일을 다량으로 보내지 않으니 이 규제와 상관없다고 안심하고 있었습니다. 그러나 이번에 적용된 차단 조치는 적용 범위가 완전히 달라졌습니다.
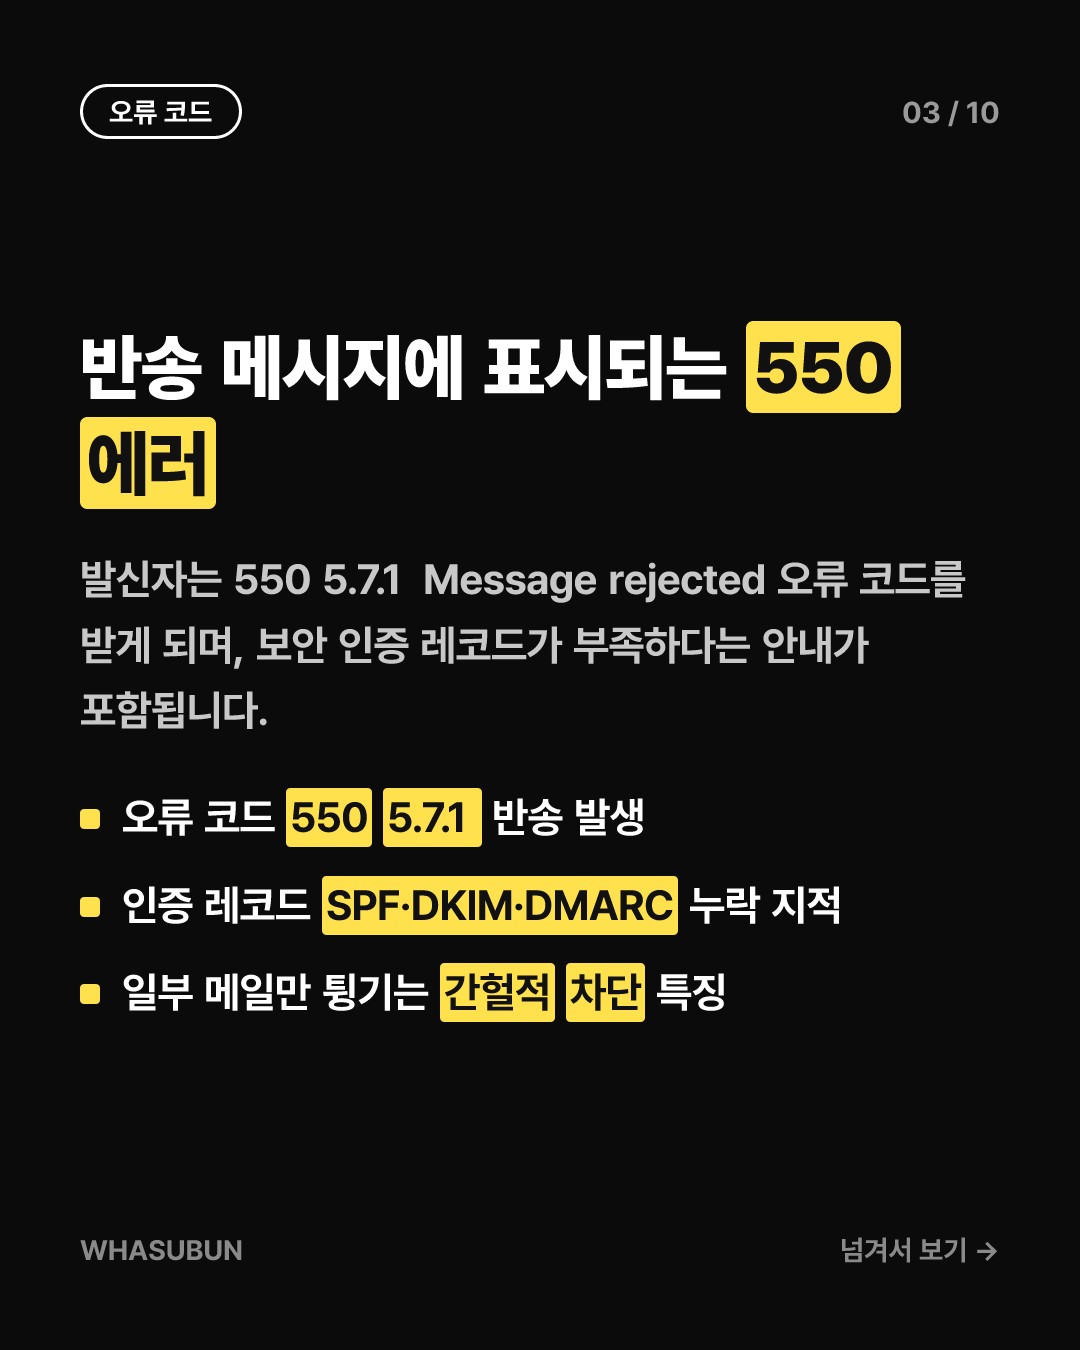
하루에 단 몇 건의 업무용 일대일 메일을 보내는 소규모 도메인까지 예외 없이 반송 대상에 포함된 것입니다. 게다가 마이크로소프트는 오류 메시지(550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records)에서 구체적으로 어떤 기술이 실패했는지 명확히 설명해 주지 않고 있습니다. 기존에 SPF와 DKIM을 잘 갖춰둔 도메인이라도 DMARC 레코드 단 하나가 빠져 있다면 이번 무경고 차단의 피해자가 되고 있습니다.
그래서 나한테 뭐가 달라지는데? 단 '1줄'로 끝내는 해결책
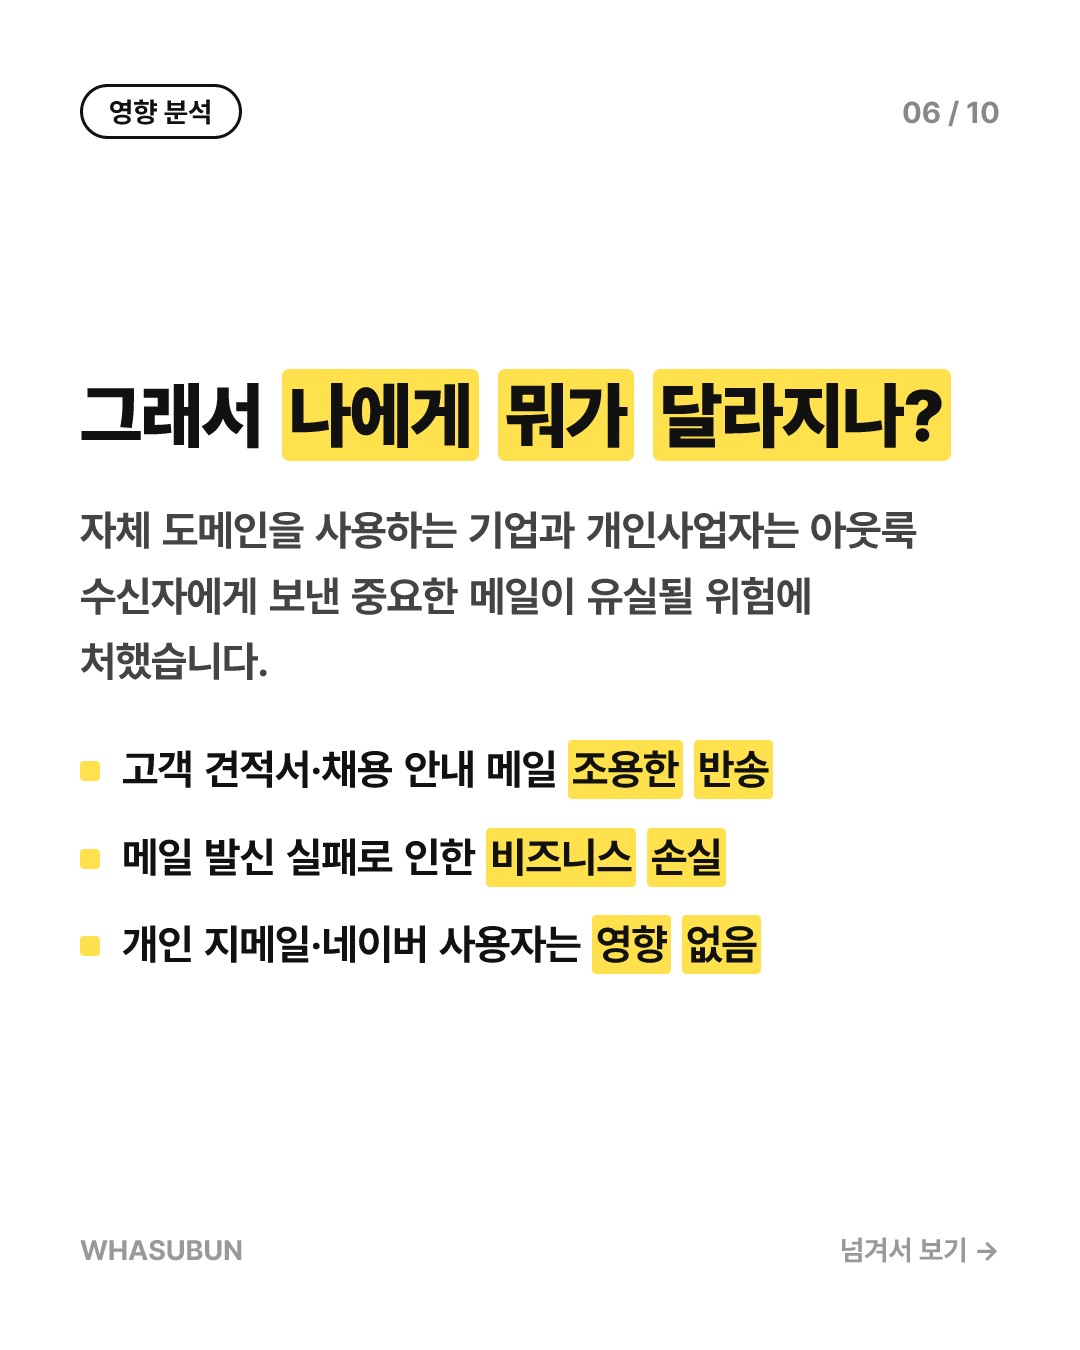
개인 네이버나 지메일 계정만 사용하는 개인 사용자라면 당장 조치할 필요는 없습니다. 하지만 자체 도메인(예: name@company.com)을 사용하는 프리랜서, 개인사업자, 기업 IT 담당자라면 지금 즉시 자사 도메인의 DMARC 설정을 점검해야 합니다. 아웃룩 계정을 쓰는 고객이나 협력사에게 보낸 견적서, 문의 답장, 채용 안내 메일이 상대방 모르게 반송되고 있을 가능성이 높기 때문입니다.
해결 방법은 생각보다 매우 간단합니다. 도메인을 관리하는 DNS 설정 페이지에 들어가 TXT 레코드 하나만 추가해 주면 됩니다. 호스트 이름에 `_dmarc`를 넣고, 값에 `v=DMARC1; p=none;`이라는 문구를 입력하기만 하면 끝납니다. 이 설정은 다른 메일 수신 서버들의 기존 동작을 전혀 방해하지 않으면서, 마이크로소프트 아웃룩의 기습적인 거부 조건을 즉시 충족시켜 메일 반송을 막아줍니다.
카드뉴스로 한눈에 보기
자주 묻는 질문
Q. 기존에 SPF와 DKIM 설정을 다 해뒀는데도 아웃룩 메일이 반송되나요?
네, 맞습니다. SPF와 DKIM이 정상 작동하더라도 두 기술을 결합해 정책을 안내하는 DMARC 레코드가 도메인 DNS에 등록되어 있지 않다면 아웃룩에서 550 반송 에러가 발생합니다.
Q. DMARC 레코드를 `p=none`으로 설정해도 차단이 해제되나요?
네, 해결됩니다. `p=none`은 수신 서버에 별도의 강제 조치를 요구하지 않는 가장 기본 정책이지만, 아웃룩이 요구하는 DMARC 레코드 존재 조건을 완전히 만족시켜 반송을 막아줍니다.
Q. 지메일이나 네이버 개인 계정으로 아웃룩에 메일을 보낼 때도 문제가 되나요?
아닙니다. 구글과 네이버 같은 대형 이메일 서비스는 이미 DMARC 설정이 완벽하게 완료되어 있어 개인 계정 이용자는 아무런 영향을 받지 않습니다.
참고: Hacker News — Outlook.com Is Quietly Rejecting Email from Domains Without DMARC
다음 신기술 소식도 놓치지 마세요
어렵게만 느껴지던 과학·AI·전자제품 이야기를 매일 쉽고 재밌게 풀어드려요. 저장하고 팔로우하면 내일 더 신기한 소식이 옵니다.
THREADS → @2days.kr
NAVER → blog.naver.com/brook-pd
BLOG → whasubun.blogspot.com
댓글 쓰기