
3줄 요약
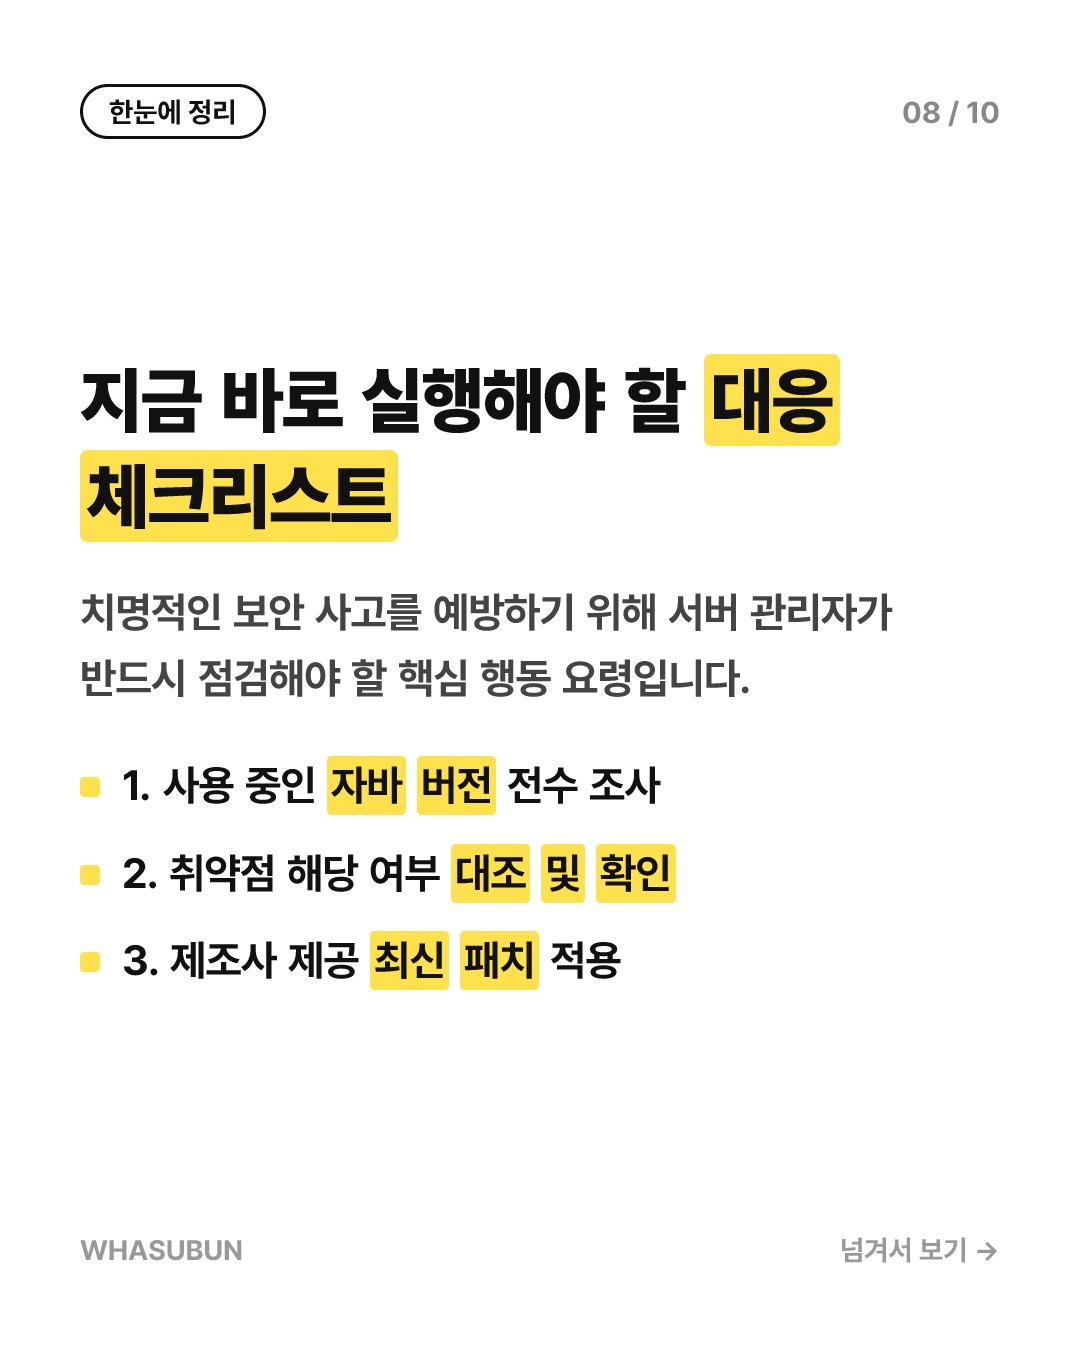
1. 자바 17, 21, 25, 27 버전에서 치명적 원격 코드 실행 취약점 발생
2. CVSS 4.0 기준 9.2점의 매우 심각한 위험도로 즉각적인 패치 필요
3. 오라클과 아마존 등이 긴급 보안 패치를 배포하여 업데이트 권장
자바를 뒤흔든 'Java4Shell' 취약점의 정체
최근 개발자들과 기업 서버 운영자들을 바쁘게 만든 새로운 보안 비상등이 켜졌습니다. 일명 'Java4Shell'로 불리는 이번 취약점은 공식 명칭 'CVE-2026-114938'로 등록된 치명적인 보안 결함입니다.
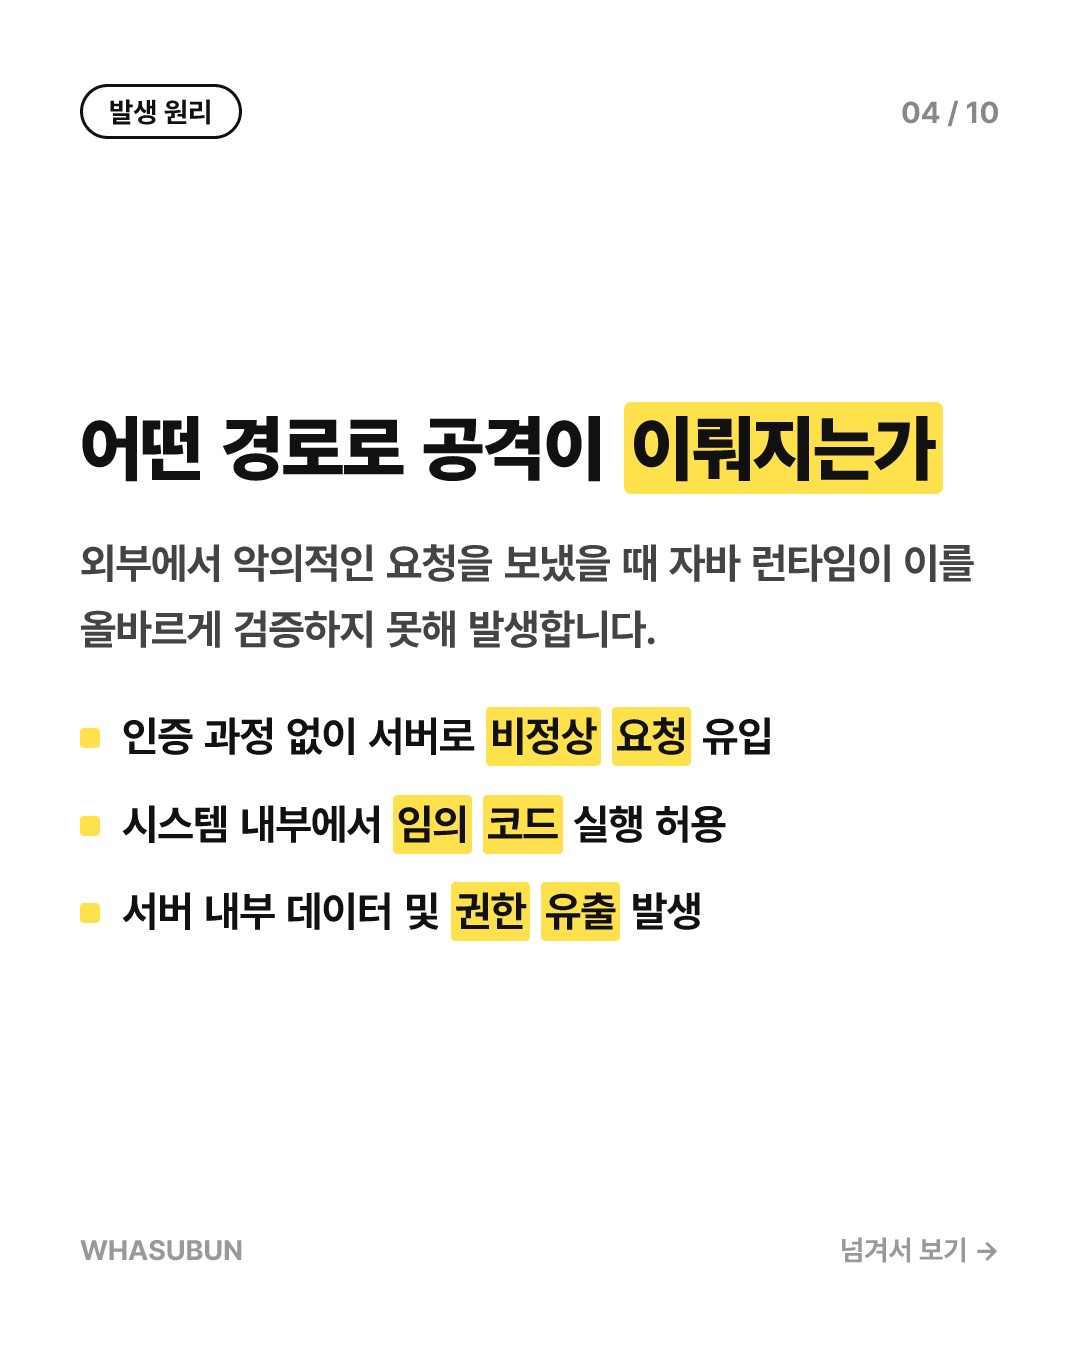
이 취약점은 인증 절차 없이도 외부에서 공격자가 서버의 코드를 원격으로 실행할 수 있는 'pre-auth RCE' 성격을 띱니다. 보안 위협 평가 지표인 CVSS 4.0 기준으로 무려 9.2점을 기록하며 올해 가장 위험한 취약점 중 하나로 꼽히고 있습니다.
어떤 버전이 위험한가? 영향받는 자바 라인업
이번 취약점은 비교적 최신이자 장기 지원 버전인 자바 17, 21, 25, 27 버전에 광범위하게 영향을 미칩니다. 다행히 구형 버전인 자바 SE 8과 11은 이번 취약점의 직접적인 영향권에서 벗어난 것으로 확인되었습니다.
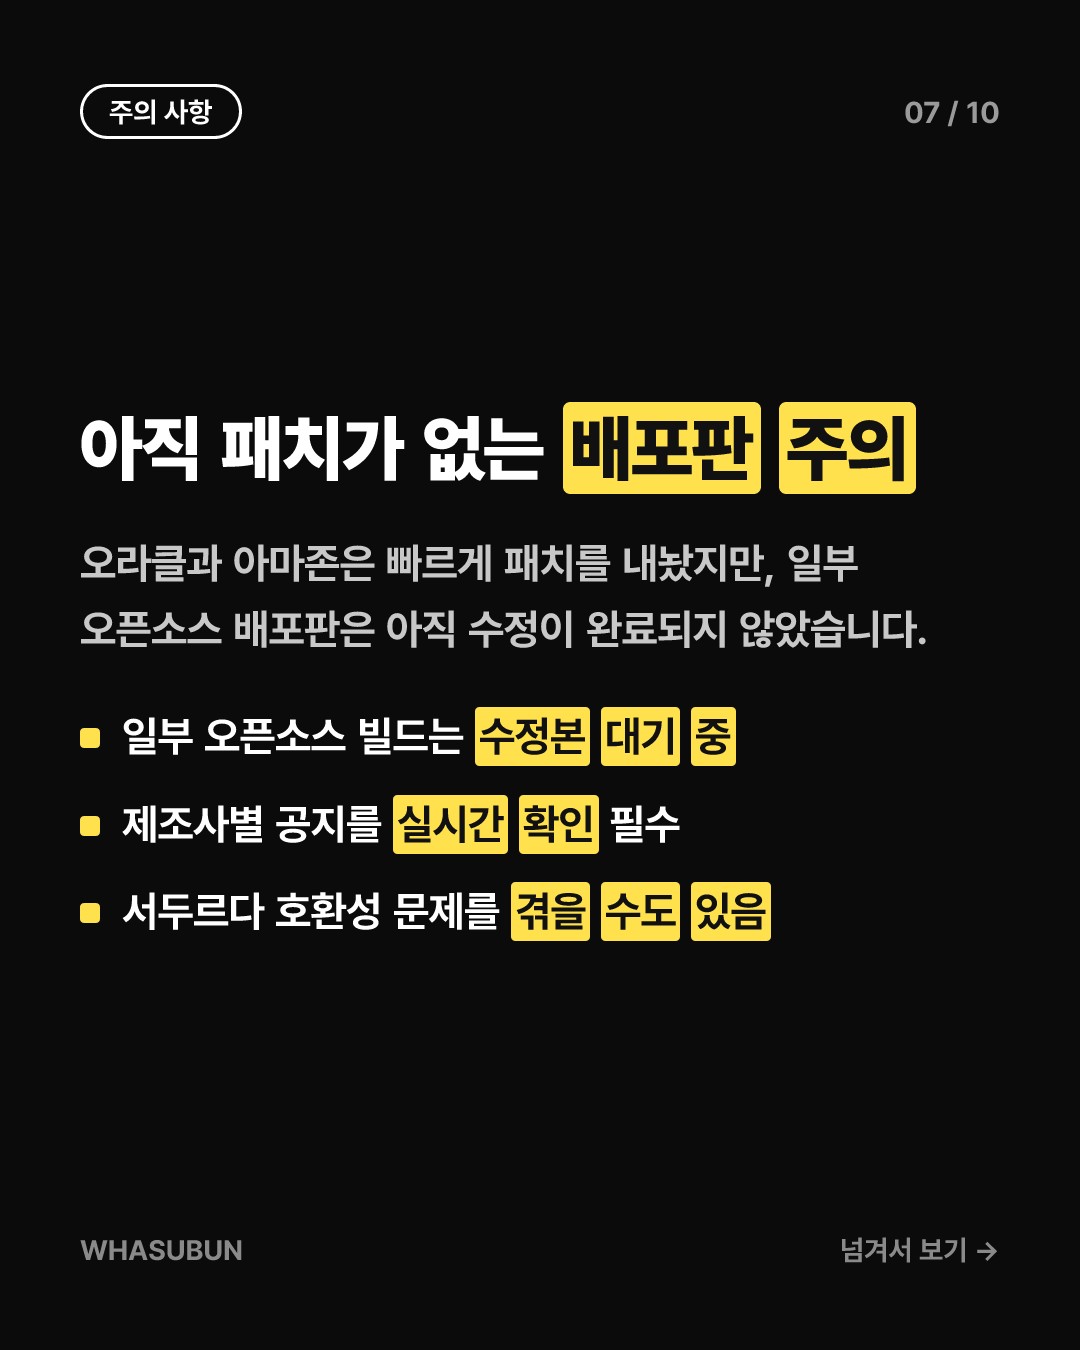
오라클은 지난 11월 17일 곧바로 보안 패치가 적용된 새로운 빌드 버전을 배포했습니다. 하지만 오픈소스 기반의 다른 배포판들은 아직 수정이 완전히 완료되지 않았거나 확인 중인 상태여서 철저한 확인이 필요합니다.
주요 배포판별 패치 현황과 대응 방법
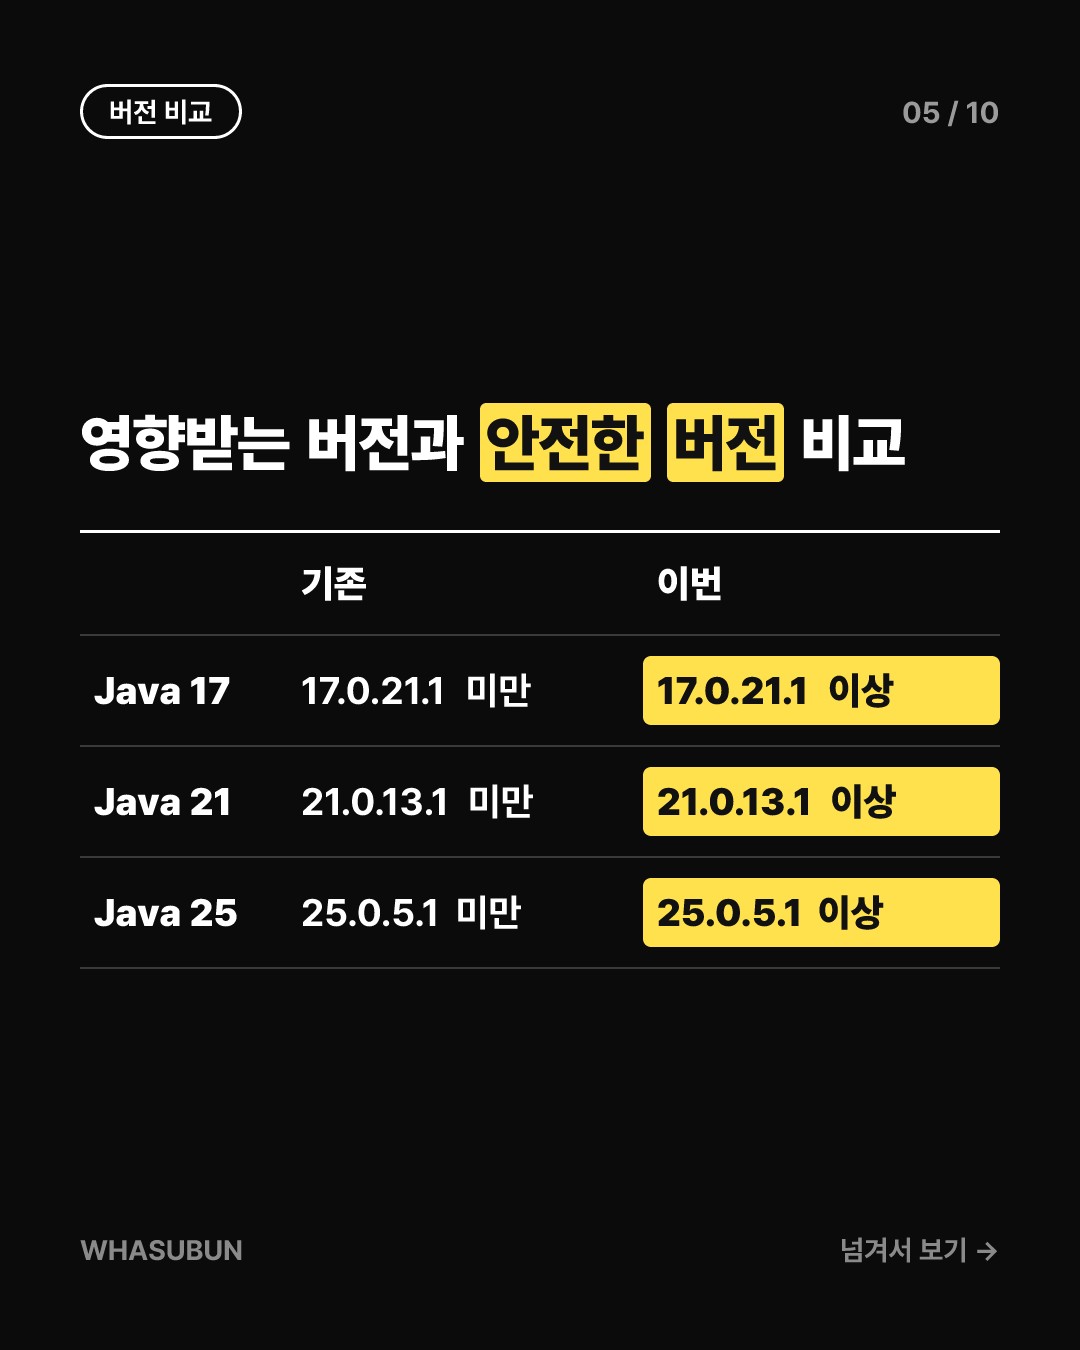
오라클 자바 SE의 경우 17 버전은 17.0.21.1, 21 버전은 21.0.13.1, 25 버전은 25.0.5.1, 27 버전은 27.0.1.1 이상으로 업데이트해야 안전합니다. 아마존의 Corretto 역시 신속하게 패치 버전을 내놓으며 대응에 나섰습니다.
반면 일부 Eclipse Temurin 버전 등은 아직 확정된 수정본이 나오지 않았거나 검토 중인 단계입니다. 서버 관리자들은 자신이 사용하는 자바 배포판의 정확한 버전을 파악하고 제조사 공지를 예의주시해야 합니다.
그래서 내 서버와 서비스에는 어떤 영향이 있나
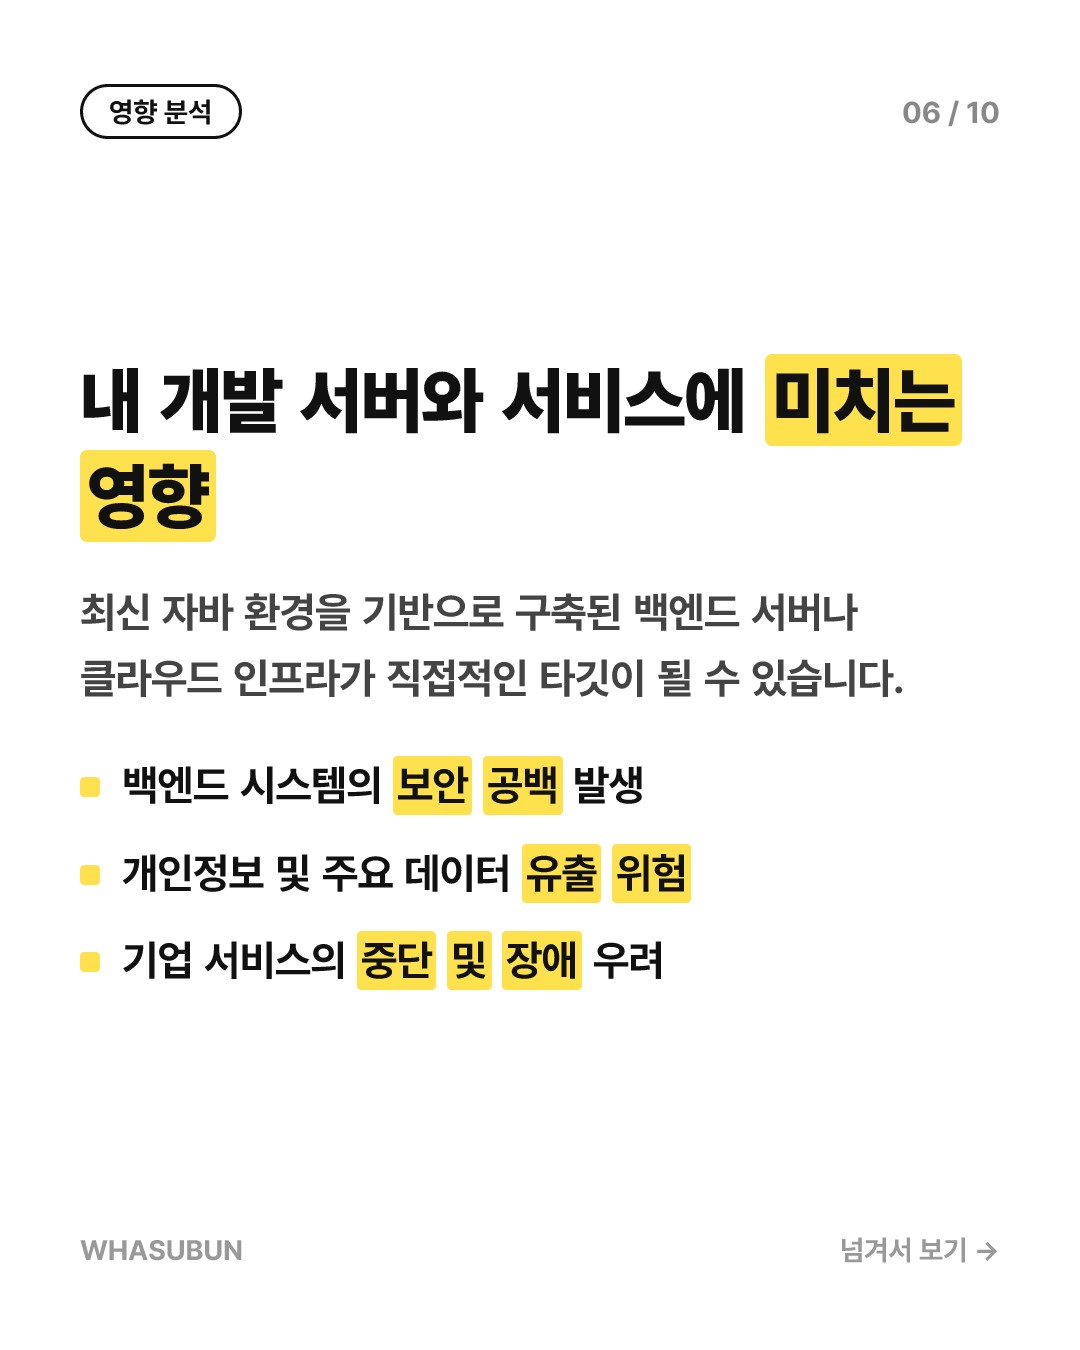
서버 관리자나 백엔드 개발자라면 이번 소식을 가볍게 넘겨서는 안 됩니다. 패치가 적용되지 않은 상태로 방치된 서버는 외부 해커의 놀이터가 되어 순식간에 시스템 제어권을 빼앗길 수 있습니다.
따라서 현재 구동 중인 모든 자바 런타임 환경의 버전을 점검하고, 패치된 최신 빌드로 즉시 업그레이드하는 것이 유일한 방어선입니다. 보안은 항상 한 발 앞서 움직여야 피해를 막을 수 있습니다.
카드뉴스로 한눈에 보기
자주 묻는 질문
Q. 자바 SE 8과 11 버전도 위험한가요?
아니요, 이번 CVE-2026-114938 취약점은 자바 17, 21, 25, 27 버전을 겨냥하고 있어 자바 8과 11은 직접적인 영향이 없습니다. 다만 오라클의 정기 업데이트에는 다른 보안 수정도 포함되므로 항상 최신 상태를 유지하는 것이 좋습니다.
Q. 취약점에 걸렸는지 어떻게 확인할 수 있나요?
사용 중인 자바 런타임의 정확한 빌드 번호를 확인해야 합니다. 예를 들어 오라클 자바 17의 경우 17.0.21.1 미만 버전을 사용 중이라면 취약점에 노출되어 있으므로 즉시 업데이트 대상입니다.
Q. 어떤 조치가 가장 시급한가요?
사용 중인 자바 배포판 제조사(오라클, 아마존 등)의 공식 보안 공지를 확인하고, 패치가 제공되는 최신 빌드 버전으로 서버 환경을 곧바로 업그레이드하는 것이 가장 확실한 대응책입니다.
참고: Hacker News — Java4Shell: pre-auth RCE flaw in Java 17 puts servers at risk (CVE-2026-114938)
다음 신기술 소식도 놓치지 마세요
어렵게만 느껴지던 과학·AI·전자제품 이야기를 매일 쉽고 재밌게 풀어드려요. 저장하고 팔로우하면 내일 더 신기한 소식이 옵니다.
THREADS → @2days.kr
NAVER → blog.naver.com/brook-pd
BLOG → whasubun.blogspot.com
댓글 쓰기