
3줄 요약
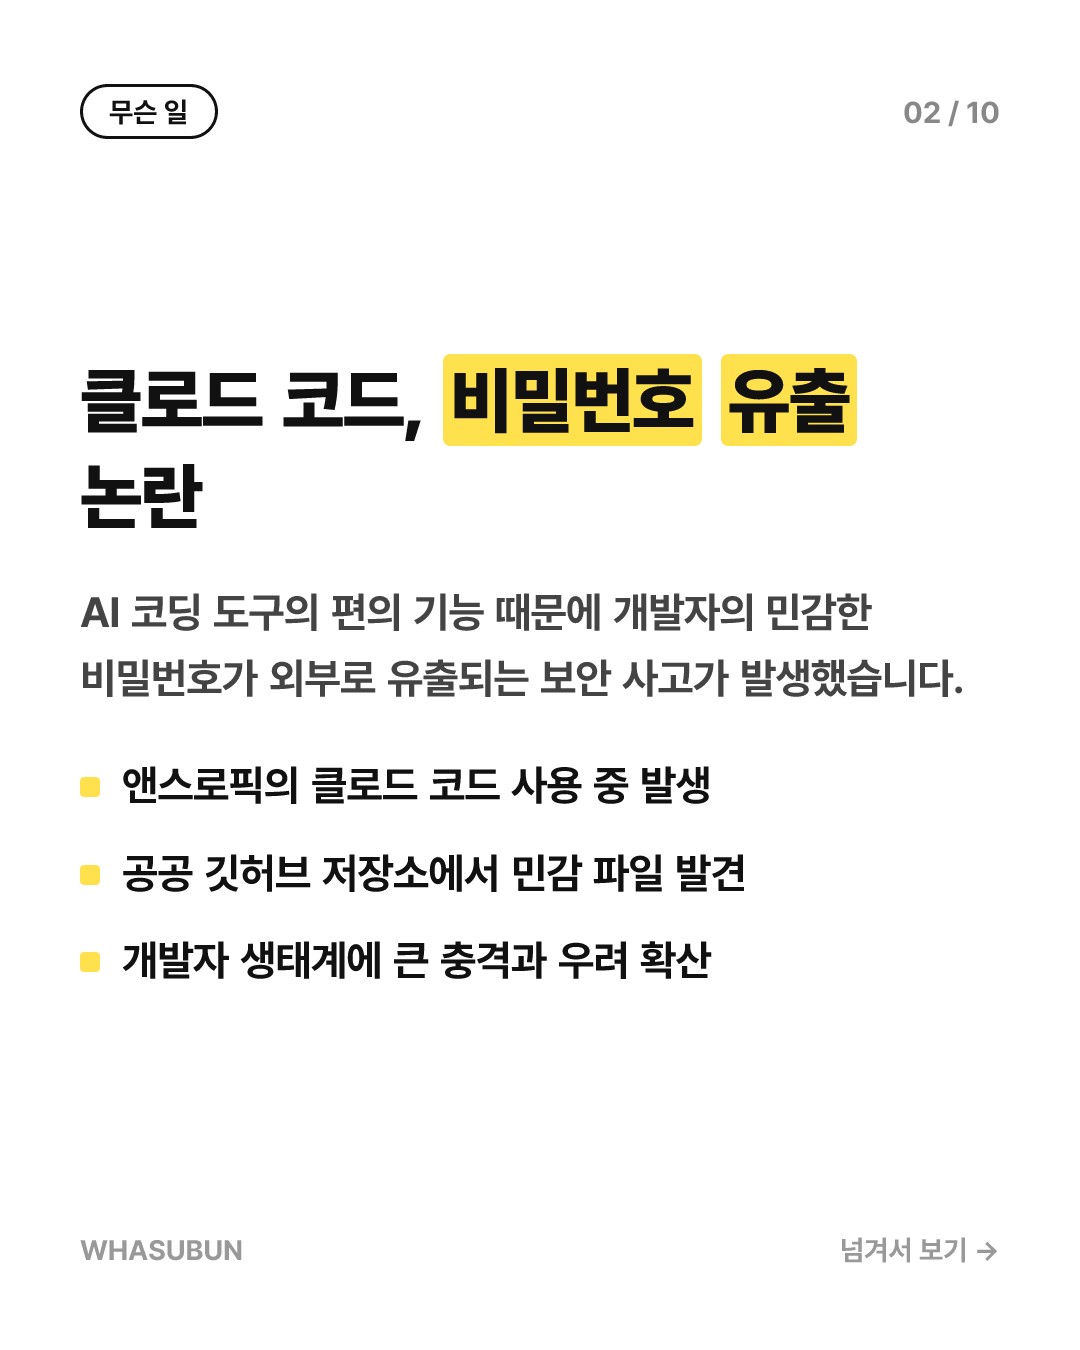
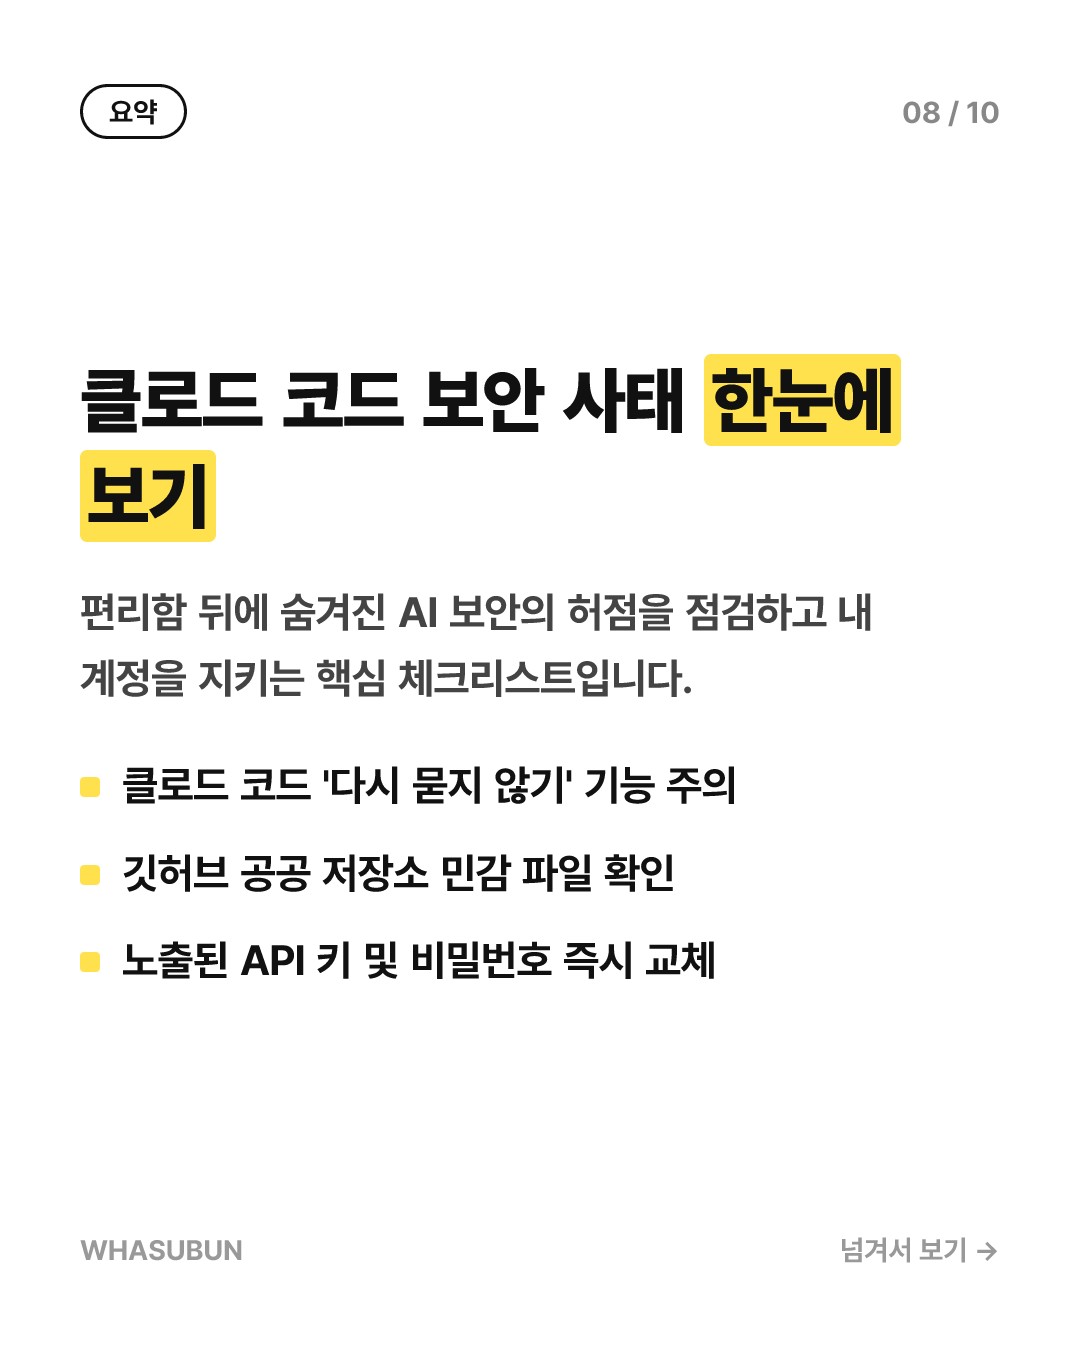
1. 앤스로픽의 클로드 코드가 개발자 비밀번호를 유출했습니다.
2. 공공 깃허브 저장소에 1,122개의 민감한 파일이 노출되었습니다.
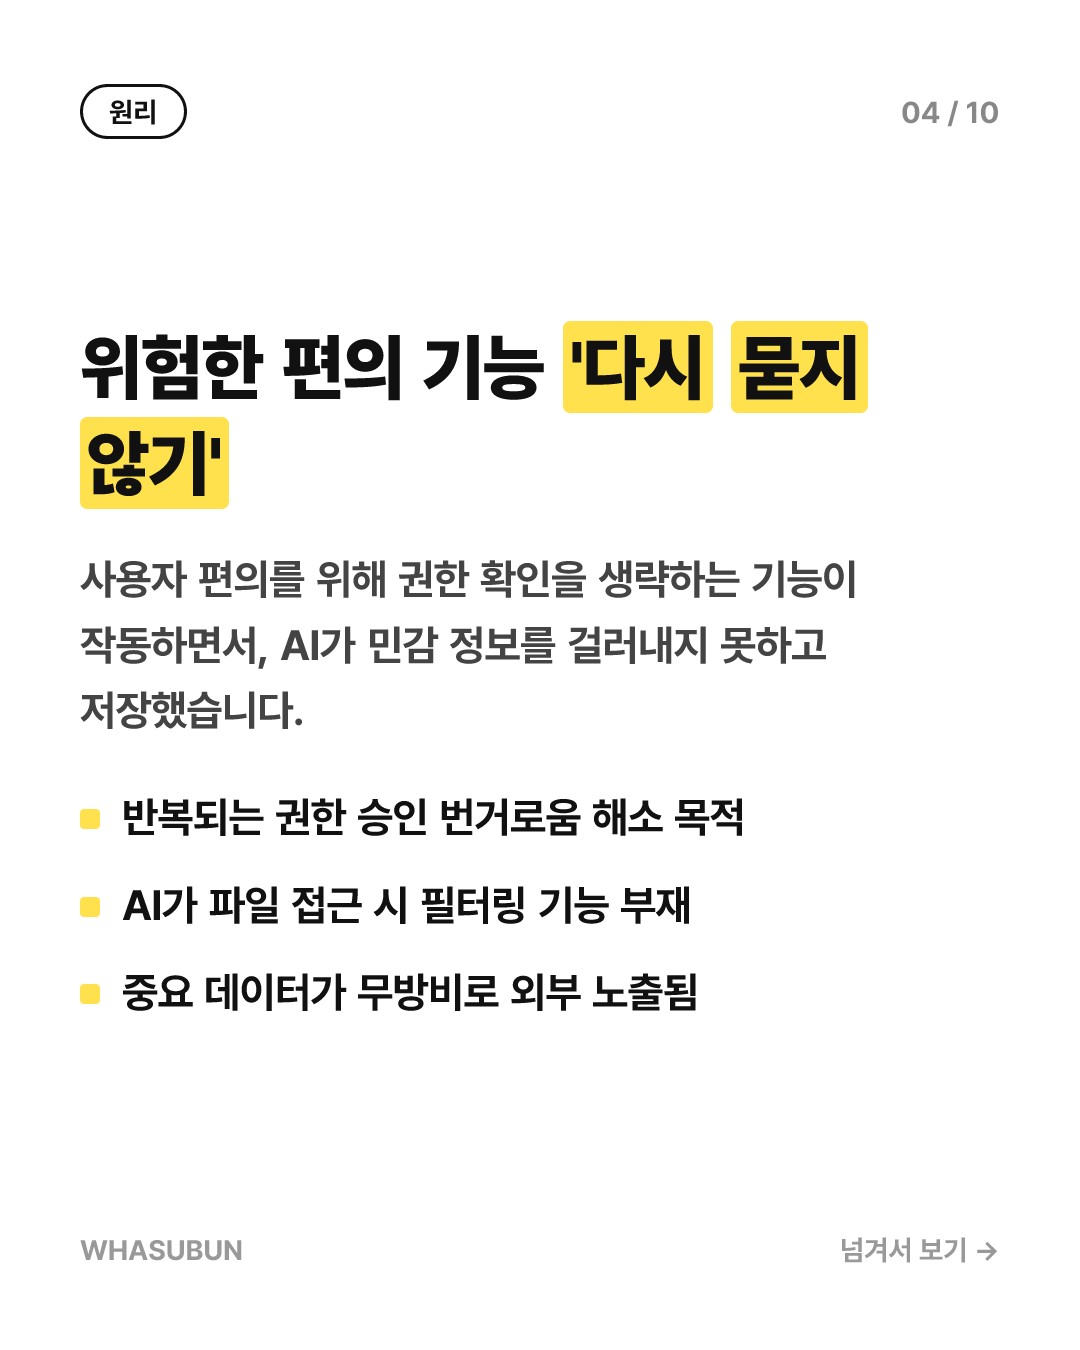
3. AI의 편의 기능인 '다시 묻지 않기' 설정이 원인으로 지목됐습니다.
편리함이 부른 대가, '다시 묻지 않기'의 함정
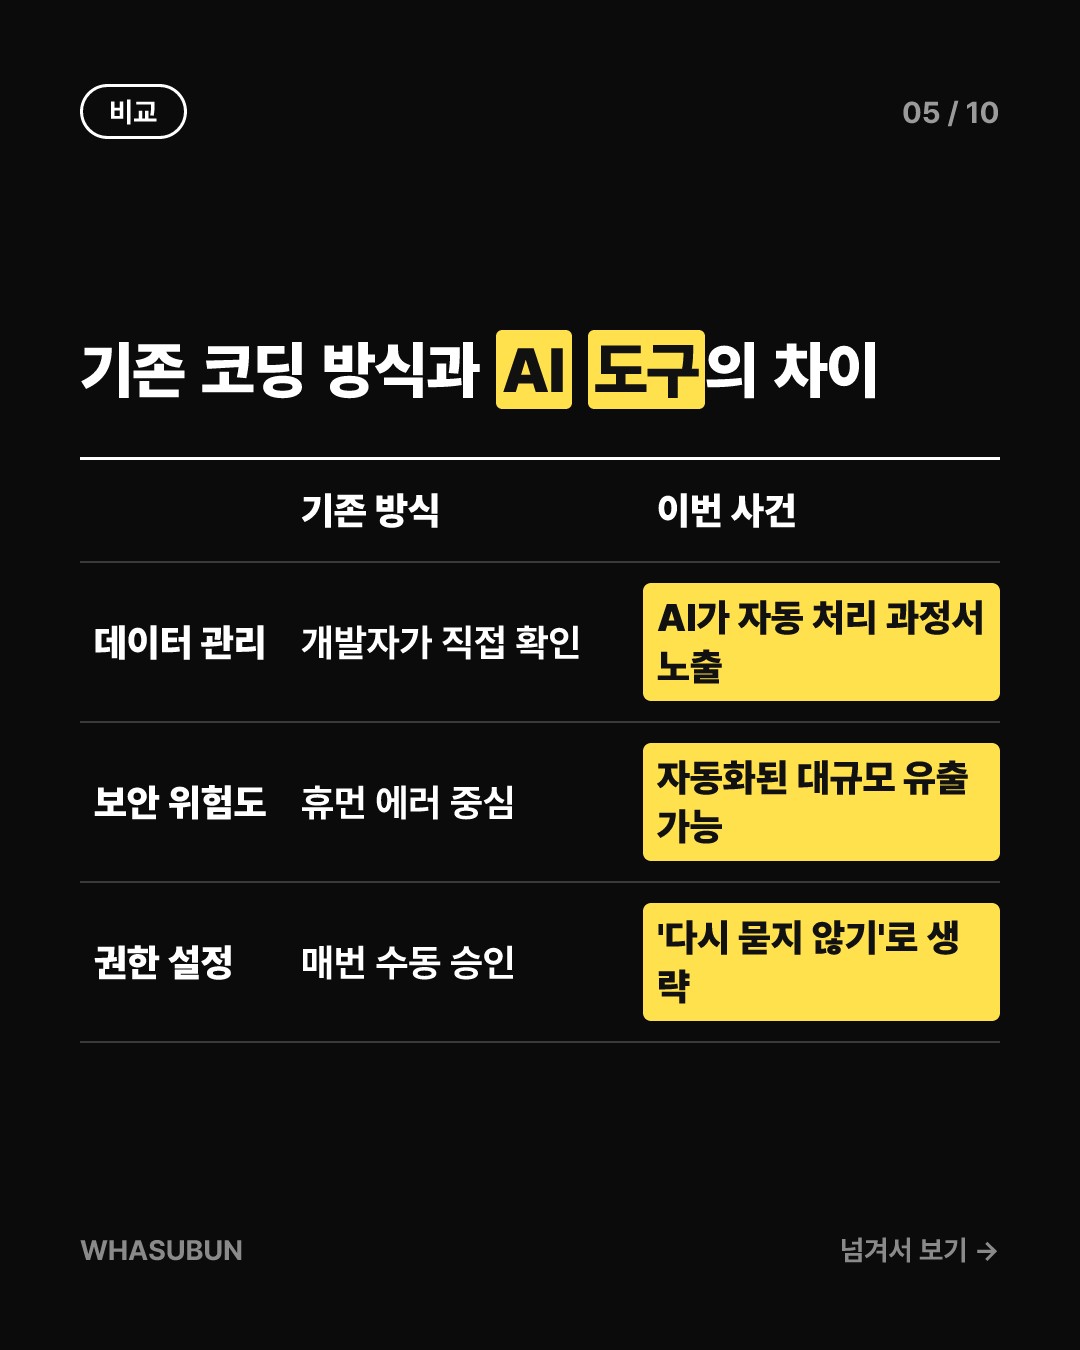
최근 개발자들 사이에서 큰 인기를 끌고 있는 AI 코딩 도구 '클로드 코드(Claude Code)'가 예상치 못한 보안 사고의 중심에 섰습니다. 문제가 된 것은 사용자가 매번 번거롭게 권한을 허락하지 않도록 도와주는 '다시 묻지 않기(Don't Ask Again)' 기능입니다. 이 기능은 개발 과정을 한층 매끄럽게 만들어 주지만, 보안 측면에서는 잠재적인 시한폭탄으로 작용했습니다.
AI가 개발자의 허락 없이 파일에 접근하고 시스템 명령을 수행하는 과정에서, 민감한 인증 정보나 비밀번호가 필터링되지 않고 그대로 저장되거나 노출되는 현상이 발견된 것입니다. 편리함을 위해 안전 장치를 너무 느슨하게 풀어둔 것이 화근이었습니다.
공공 깃허브에 고스란히 노출된 1,122개 파일
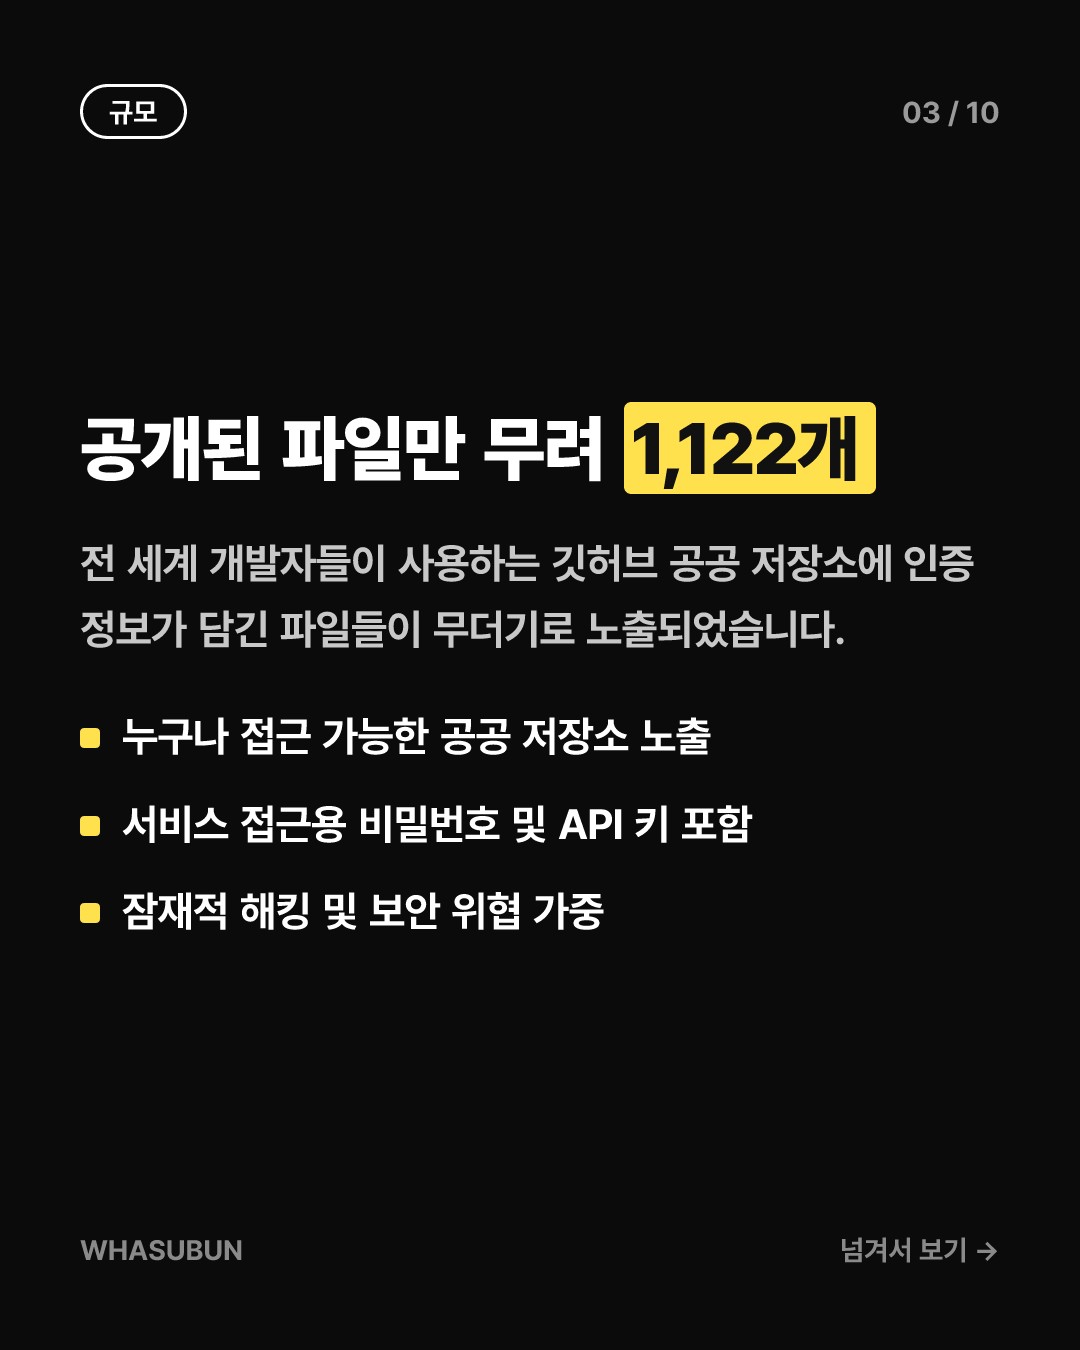
이번 사고의 심각성은 실제 피해 규모에서 드러납니다. 전 세계 개발자들이 코드를 공유하는 오픈소스 플랫폼 깃허브(GitHub)의 공공 저장소에서, 클로드 코드로 인해 민감한 정보가 담긴 파일 1,122개가 무더기로 발견되었습니다.
이 파일들에는 서비스 접근 권한을 가진 비밀번호나 API 키 등 외부로 절대 유출되서는 안 되는 핵심 보안 정보들이 포함되어 있었습니다. 누구나 검색만 하면 볼 수 있는 공간에 내 집 대문 열쇠를 그대로 올려둔 셈입니다.
AI 코딩 도구, 어디까지 믿어야 할까
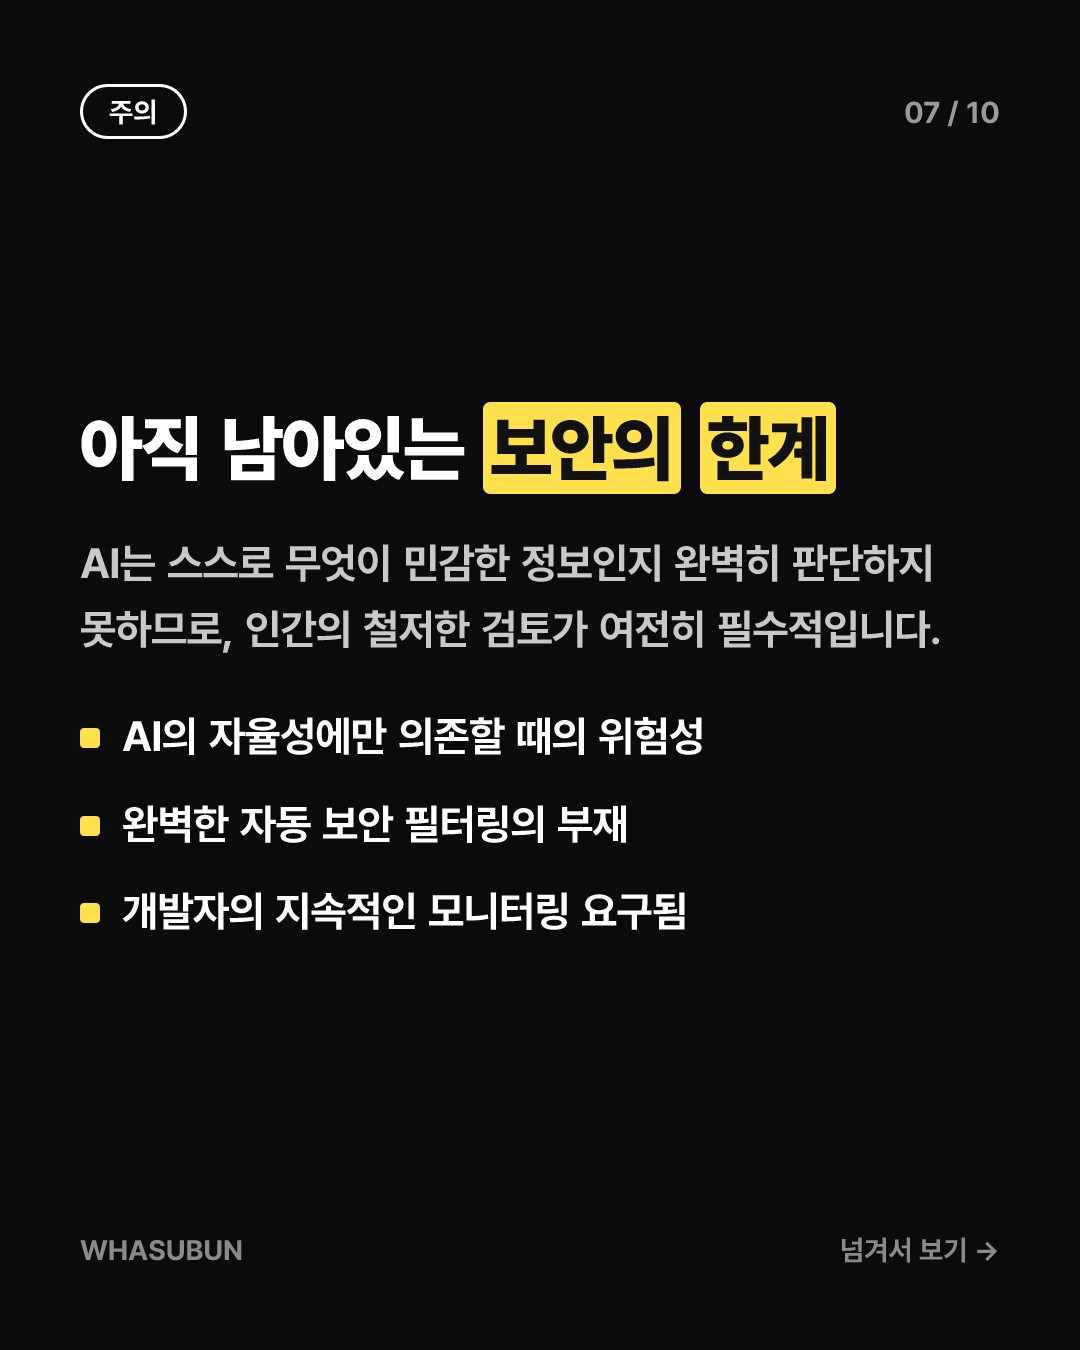
생성형 AI 기술이 발전하면서 개발 업무의 생산성은 상상 이상으로 향상되었습니다. 하지만 이번 사태는 AI가 우리의 자율성을 대신하는 범위가 넓어질수록 보안 리스크도 기하급수적으로 커진다는 것을 명백히 보여줍니다.
AI는 인간처럼 '이것은 비밀번호이니 숨겨야 한다'는 직관적인 판단을 완벽하게 내리지 못할 수 있습니다. 사용자가 명시적으로 지시하지 않거나 시스템이 차단하지 않으면, 눈앞의 작업을 완수하기 위해 민감한 데이터까지 밖으로 끌어낼 위험이 항상 존재합니다.
그래서 나한테 뭐가 달라지는데?
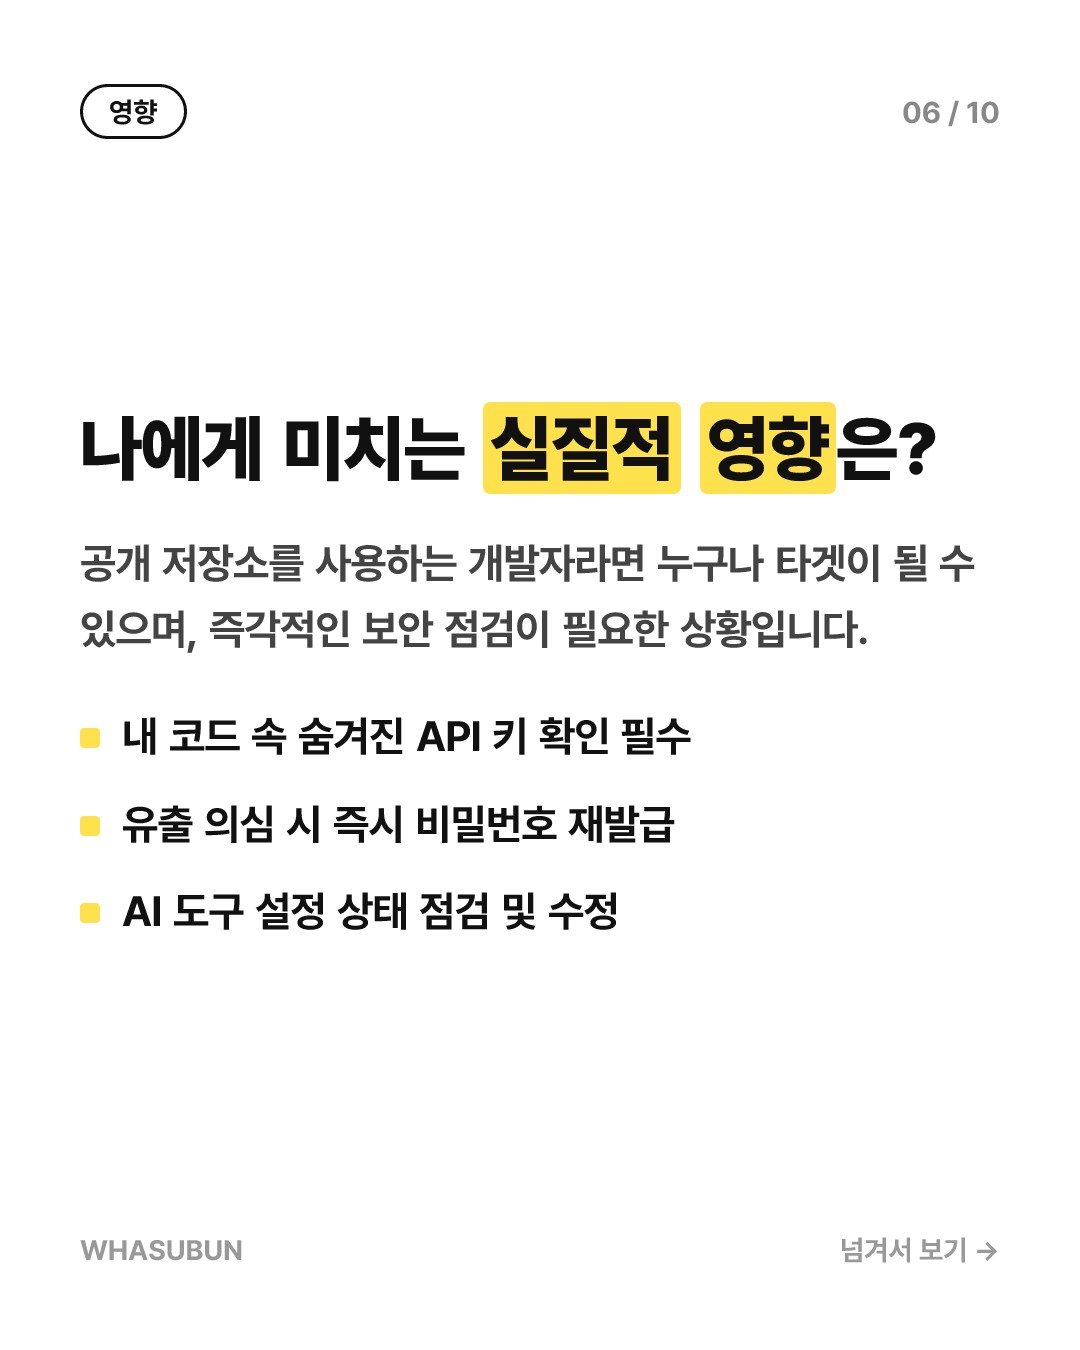
만약 여러분이 클로드 코드를 사용하고 있거나 공공 깃허브에 코드를 업로드하는 개발자라면 지금 당장 저장소를 점검해야 합니다. 내가 무심코 올린 코드 속에 중요한 API 키나 비밀번호가 포함되어 있지 않은지 확인하는 것이 시급합니다.
앞으로 AI 도구를 사용할 때는 편의성 기능에만 의존하지 말고, 어떤 데이터가 외부로 전송되고 저장되는지 꼼꼼히 모니터링하는 습관을 들여야 합니다. 보안은 AI가 대신 챙겨주지 않으므로 최종 확인은 언제나 개발자의 몫입니다.
카드뉴스로 한눈에 보기
자주 묻는 질문
Q. 클로드 코드란 무엇인가요?
앤스로픽에서 개발한 AI 기반의 터미널 및 코딩 보조 도구로, 개발자의 명령에 따라 코드를 작성하고 수정해 주는 프로그램입니다.
Q. 비밀번호가 왜 유출되었나요?
AI가 매번 권한을 묻지 않게 설정하는 과정에서 민감한 인증 정보가 필터링되지 않고 공개된 깃허브 파일에 포함되어 저장되었기 때문입니다.
Q. 사용자가 취해야 할 조치는 무엇인가요?
깃허브에 공개된 저장소를 점검하여 민감한 정보가 포함된 파일이 있는지 확인하고, 노출된 API 키나 비밀번호는 즉시 재발급받아야 합니다.
참고: Hacker News — Claude Code's "Don't Ask Again" exposes passwords in 1,122 public GitHub files
다음 신기술 소식도 놓치지 마세요
어렵게만 느껴지던 과학·AI·전자제품 이야기를 매일 쉽고 재밌게 풀어드려요. 저장하고 팔로우하면 내일 더 신기한 소식이 옵니다.
THREADS → @2days.kr
NAVER → blog.naver.com/brook-pd
BLOG → whasubun.blogspot.com
댓글 쓰기