
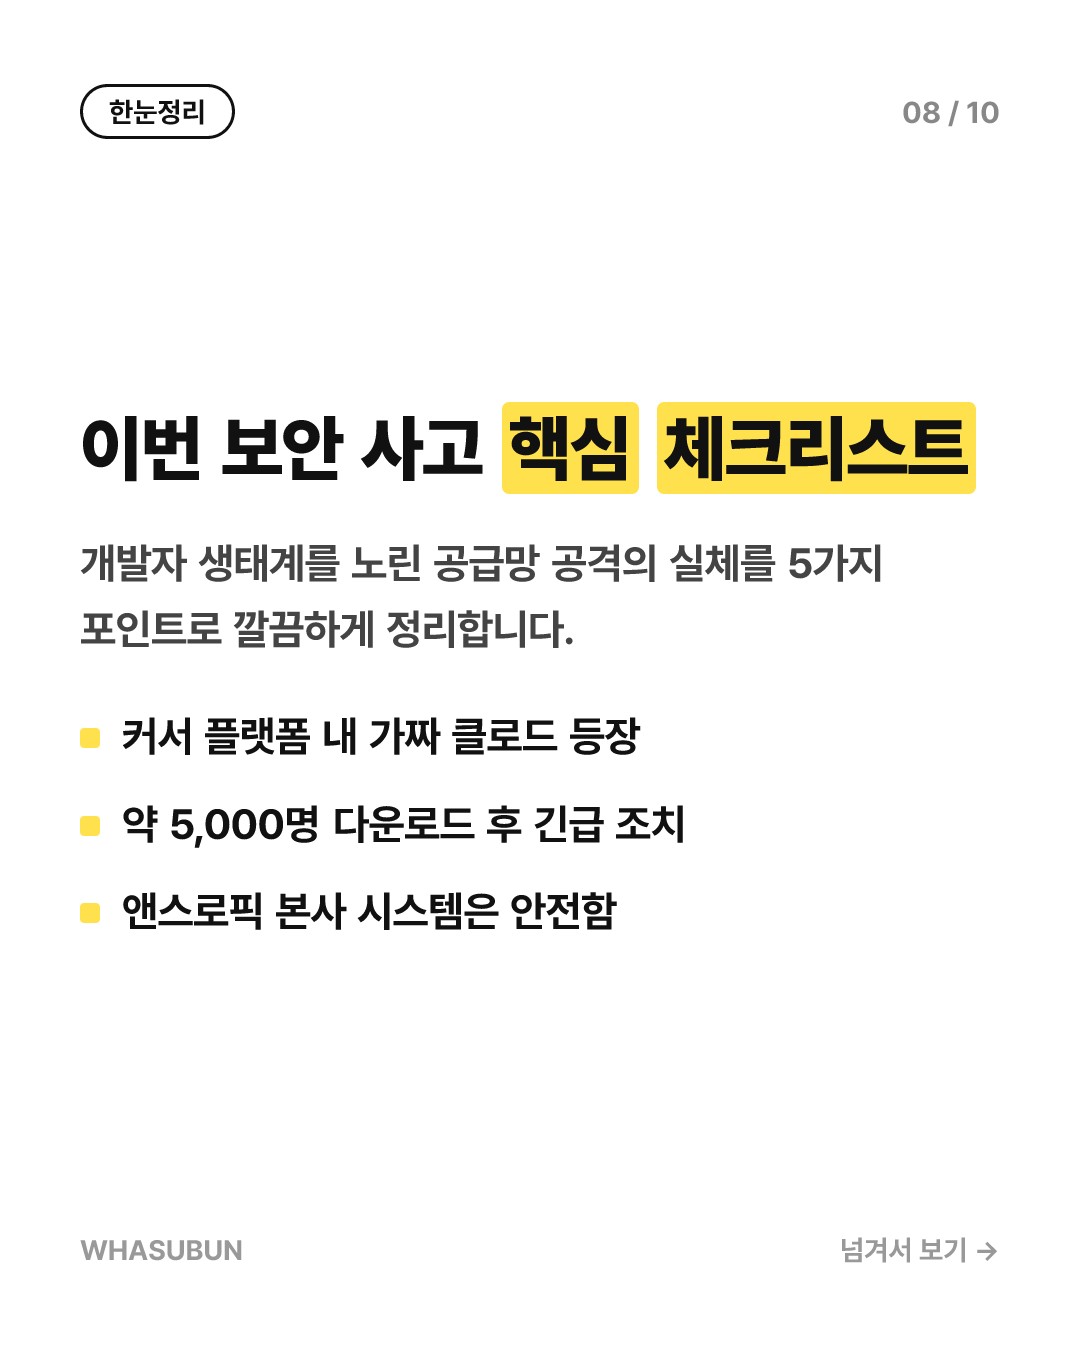
3줄 요약
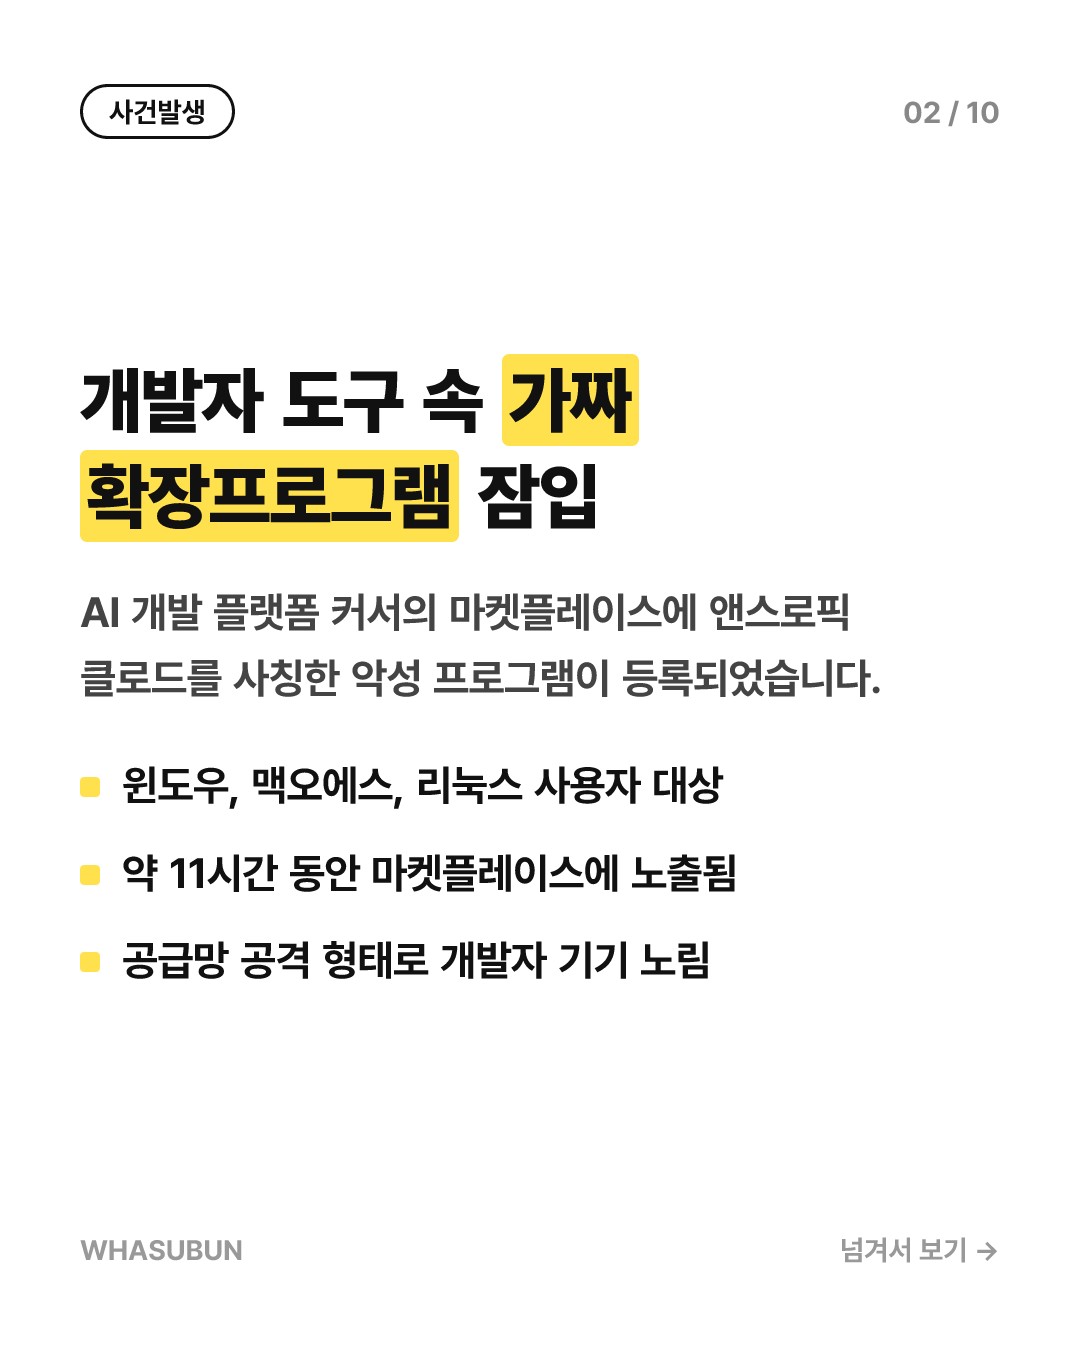
1. AI 개발 플랫폼 커서(Cursor)의 마켓플레이스에 가짜 클로드 코드가 등록되었습니다.
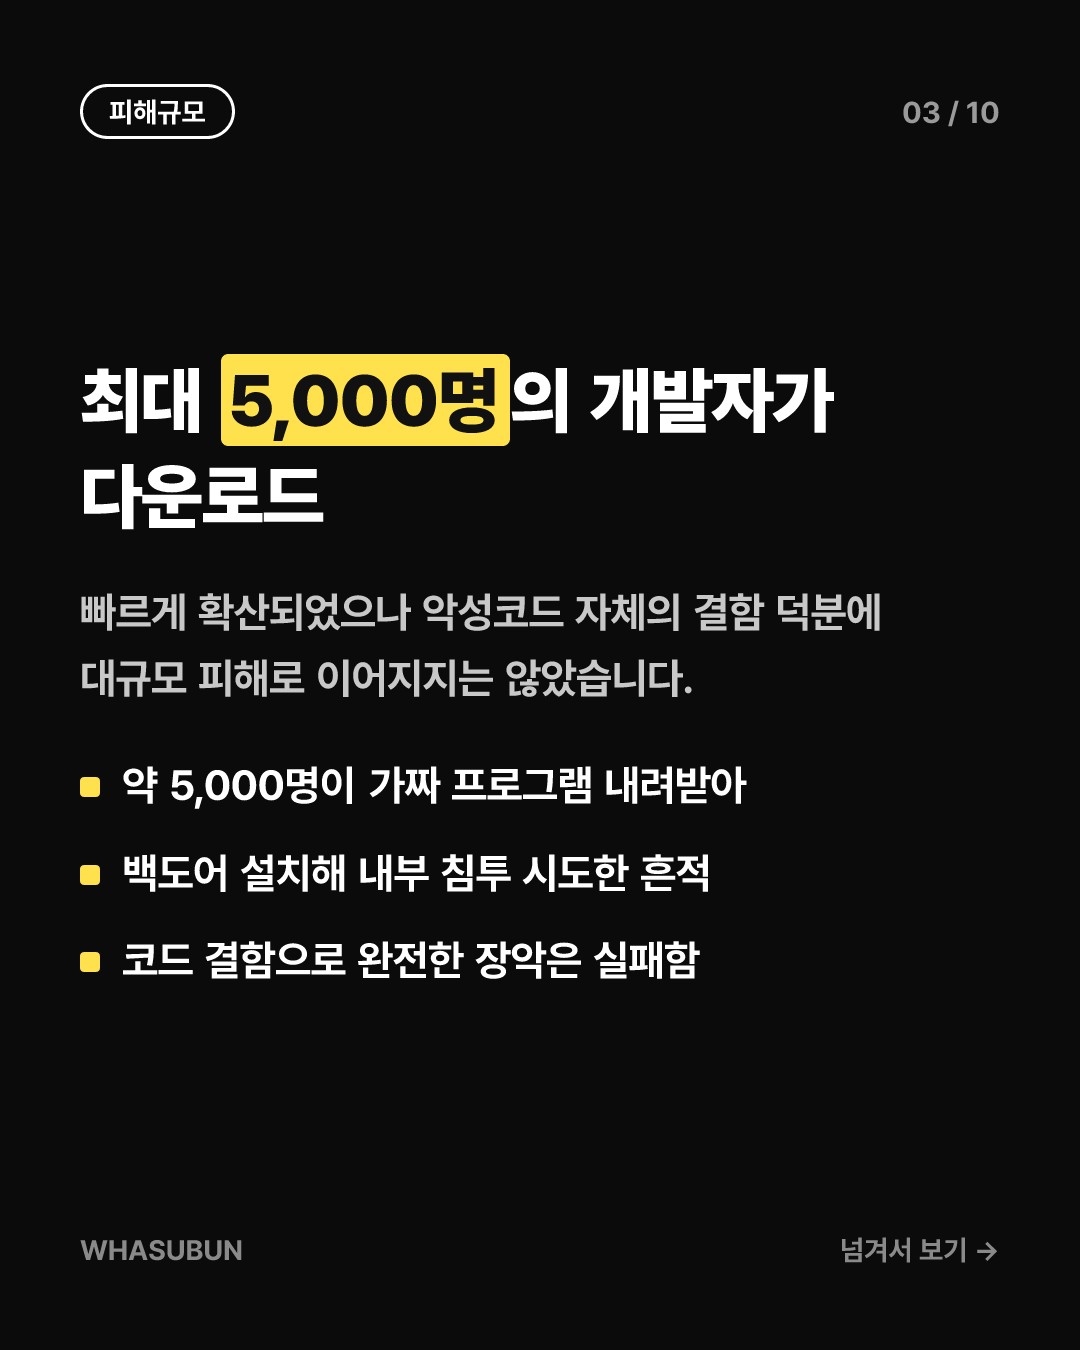
2. 약 11시간 동안 약 5,000명의 사용자가 다운로드하여 개발자 기기가 위험에 처했습니다.
3. 다행히 악성코드의 결함 덕분에 해커의 본격적인 내부 침투는 간신히 막혔습니다.
개발자들의 인기 플랫폼에 잠입한 가짜 확장프로그램
스페이스엑스가 소유한 AI 소프트웨어 개발 플랫폼 커서(Cursor)의 통합 개발 환경 마켓플레이스에 비상이 걸렸습니다. 윈도우, 맥오에스, 리눅스 사용자들을 대상으로 한 앤스로픽의 '클로드 코드(Claude Code)' 확장프로그램의 가짜 버전이 버젓이 등록된 것입니다. 이 악성 버전은 지난 목요일 약 11시간 동안 마켓플레이스에 그대로 노출되어 있었습니다.
보안 업계와 커서 측의 발표에 따르면, 이 가짜 프로그램은 약 5,000명의 사용자에게 다운로드되었습니다. 사태의 심각성을 인지한 커서는 즉시 마켓플레이스를 잠시 폐쇄하고 조사에 착수했습니다. 다행히 이번 사고는 오직 해당 확장프로그램에만 국한되었으며, 다른 확장프로그램들은 영향을 받지 않았다고 회사 측은 밝혔습니다.
해커의 노림수와 해를 입지 않은 결정적 이유
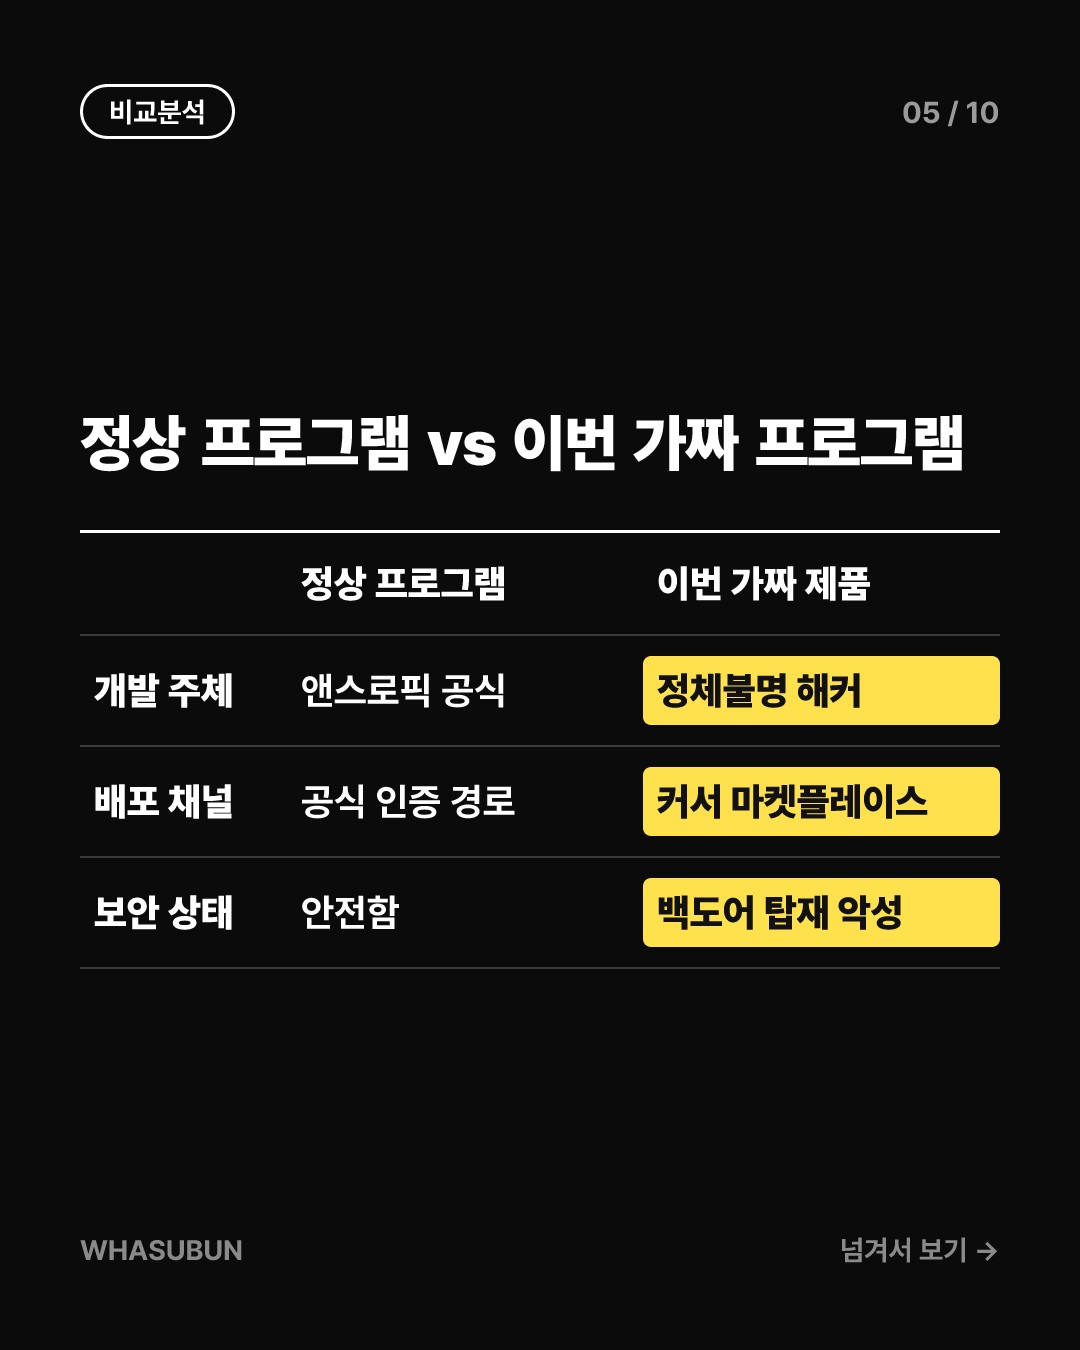
유포된 가짜 확장프로그램은 해커가 피해자의 기기에 몰래 접근할 수 있는 '백도어(뒷문)'를 심도록 설계되었습니다. 이는 해커들이 타깃 기업이나 네트워크의 내부로 깊숙이 침투하기 위한 발판으로 자주 사용하는 전형적인 수법입니다. 커서는 피해를 입은 약 5,000명의 사용자를 위해 즉각적인 대응 지침을 배포하며 수습에 나섰습니다.
하지만 이번 사태에서 가장 다행이었던 점은 악성코드 자체의 치명적인 결함이었습니다. 이 결함 덕분에 해커가 대다수 사용자의 기기에 완전히 뿌리를 내리고 기지를 장악하는 것이 원천 차단되었습니다. 보안 기업 포리언의 공동 창업자인 칼럼 홀은 이를 두고 '잠재적으로 엄청나게 위험한 발판이 될 뻔한 아찔한 순간이었다'며 모두가 운이 좋았다고 평가했습니다.
앤스로픽은 무관하다… 뚫린 곳은 어디인가?
이번 사태 직후 일각에서는 AI 개발사인 앤스로픽의 내부 시스템이 해킹당한 것이 아니냐는 추측이 제기되었습니다. 그러나 커서 측은 보안 경고문을 통해 '이 악성 버전의 확장프로그램들은 앤스로픽이 개발한 것이 아니다'라고 선을 그었습니다. 앤스로픽의 기술진인 펠릭스 리제베르 역시 엑스를 통해 앤스로픽의 시스템이나 직원 노트북이 해킹당한 것은 아니라고 공식 해명했습니다.
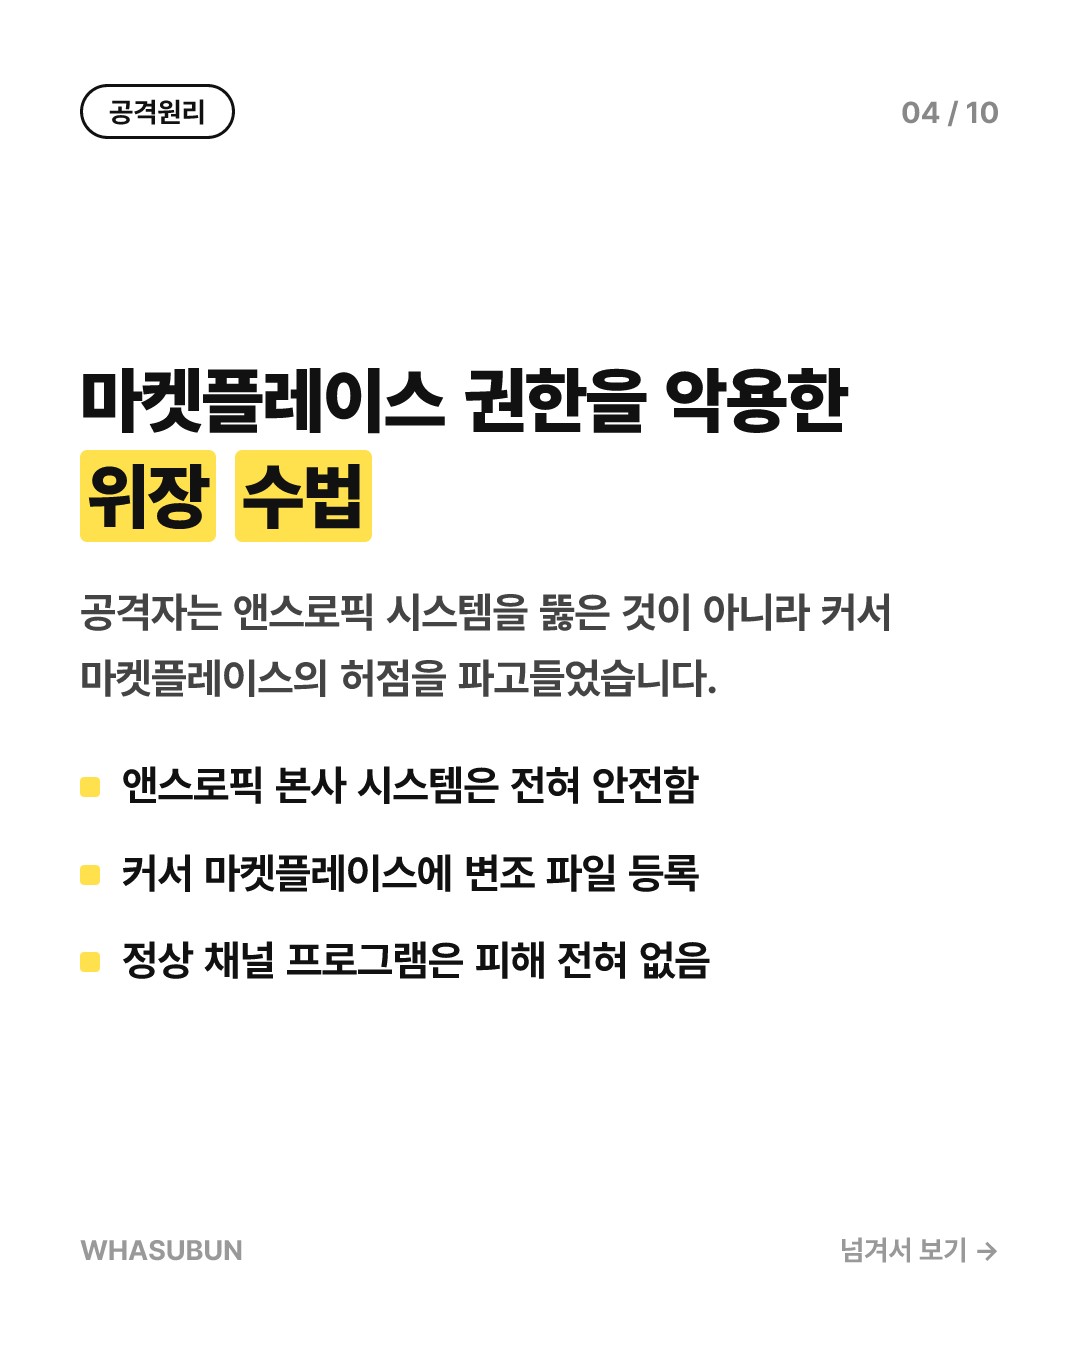
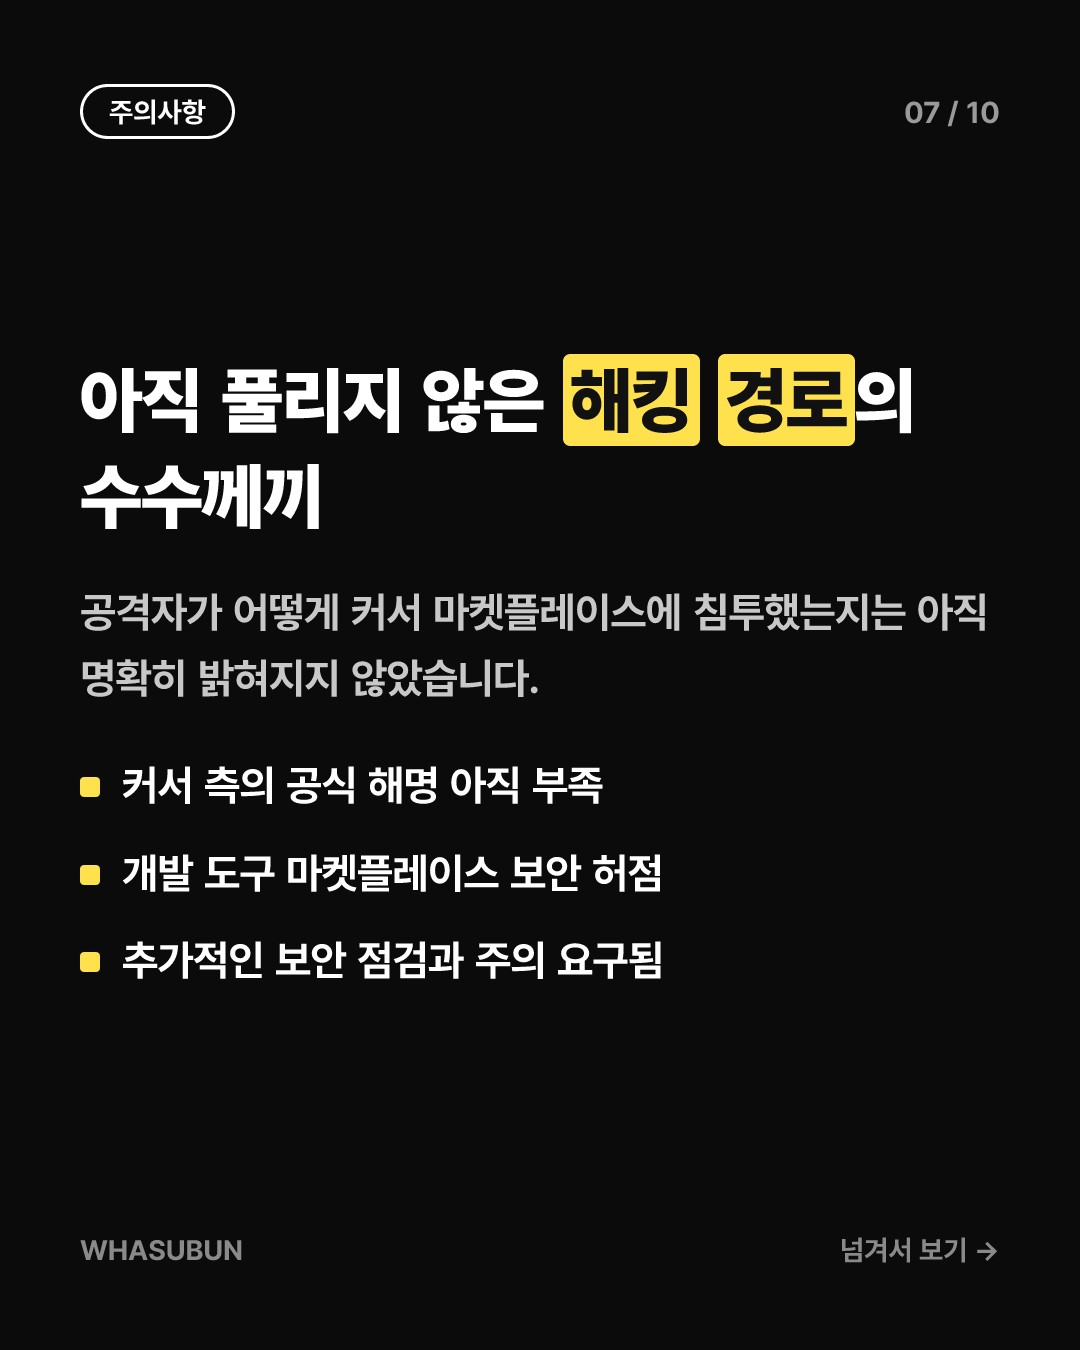
앤스로픽 측에 따르면, 공격자는 커서의 마켓플레이스 권한을 악용해 변조된 클로드 코드 확장프로그램을 게시한 것으로 드러났습니다. 공식 채널을 통해 배포되는 정상 버전은 전혀 피해를 입지 않았으며, 오직 커서 플랫폼을 이용하는 사용자들만 피해 대상이 되었습니다. 다만 커서 측은 악성 업로드가 어떻게 이루어졌으며 자사 시스템에 보안 구멍이 있었는지에 대해서는 아직 공식 입장을 내놓지 않고 있습니다.
그래서 나에게 당장 어떤 영향이 있을까?
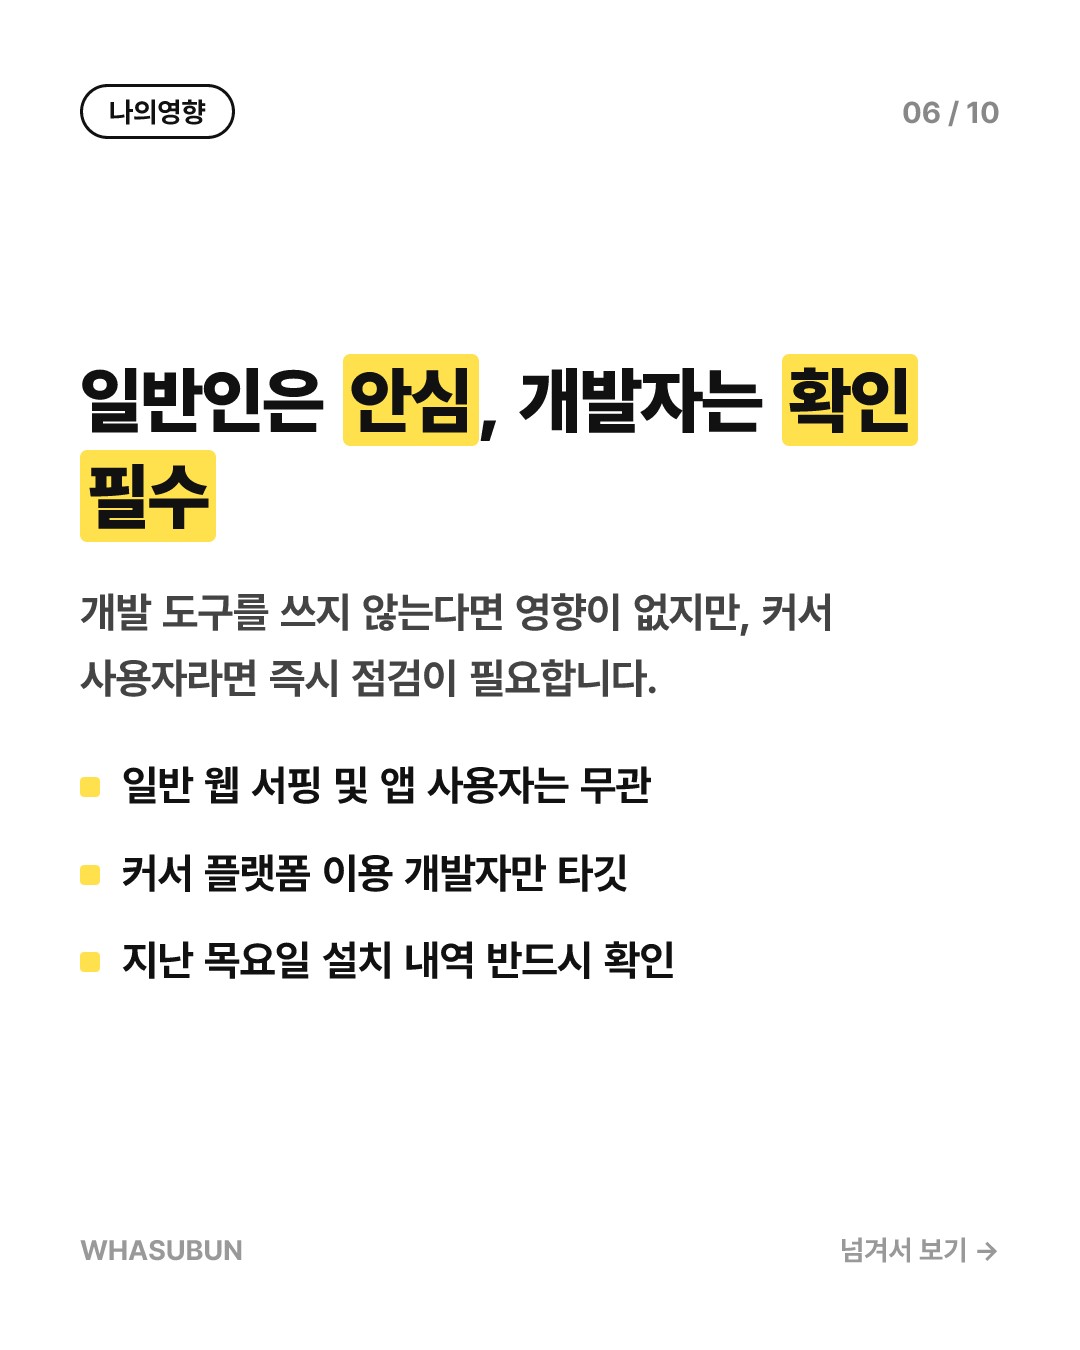
일반적인 스마트폰 사용자나 웹 서핑만 즐기는 대중이라면 이번 사태로 인한 직접적인 피해는 없습니다. 이번 공격은 철저하게 '커서'라는 개발자용 도구를 사용하는 소프트웨어 개발자들을 타깃으로 삼았기 때문입니다. 따라서 커서를 사용하지 않는다면 걱정할 필요가 전혀 없습니다.
하지만 개발자라면 이야기가 다릅니다. 혹시라도 지난 목요일 전후로 커서 마켓플레이스에서 클로드 관련 확장프로그램을 설치했다면 즉시 삭제하고 보안 점검을 받아야 합니다. 개발 도구와 마켓플레이스 생태계가 공급망 공격의 새로운 표적이 될 수 있음을 보여준 이번 사건은, 개발자들에게 소프트웨어 공급망 보안의 중요성을 뼈저리게 일깨워준 경고 숍입니다.
카드뉴스로 한눈에 보기
자주 묻는 질문
Q. 일반 사용자도 이번 해킹 사태로 피해를 입었나요?
아닙니다. 이번 공격은 개발자들이 사용하는 AI 코딩 플랫폼 '커서'의 마켓플레이스를 겨냥한 것으로, 일반 사용자는 대상이 아닙니다.
Q. 앤스로픽의 공식 클로드 프로그램도 해킹된 것인가요?
아닙니다. 앤스로픽의 공식 시스템이나 채널은 안전하며, 해커가 커서 마켓플레이스에 가짜 프로그램을 무단으로 올린 사건입니다.
Q. 커서 플랫폼을 쓰는 개발자인데 무엇을 해야 하나요?
지난 목요일 설치된 클로드 관련 확장프로그램을 확인하고, 커서가 공지한 보안 대응 지침에 따라 즉시 삭제 및 점검을 진행해야 합니다.
참고: Wired — A Supply Chain Attack Put Malicious Anthropic Claude Extensions on Thousands of Devices
다음 신기술 소식도 놓치지 마세요
어렵게만 느껴지던 과학·AI·전자제품 이야기를 매일 쉽고 재밌게 풀어드려요. 저장하고 팔로우하면 내일 더 신기한 소식이 옵니다.
THREADS → @2days.kr
NAVER → blog.naver.com/brook-pd
BLOG → whasubun.blogspot.com
댓글 쓰기