
3줄 요약
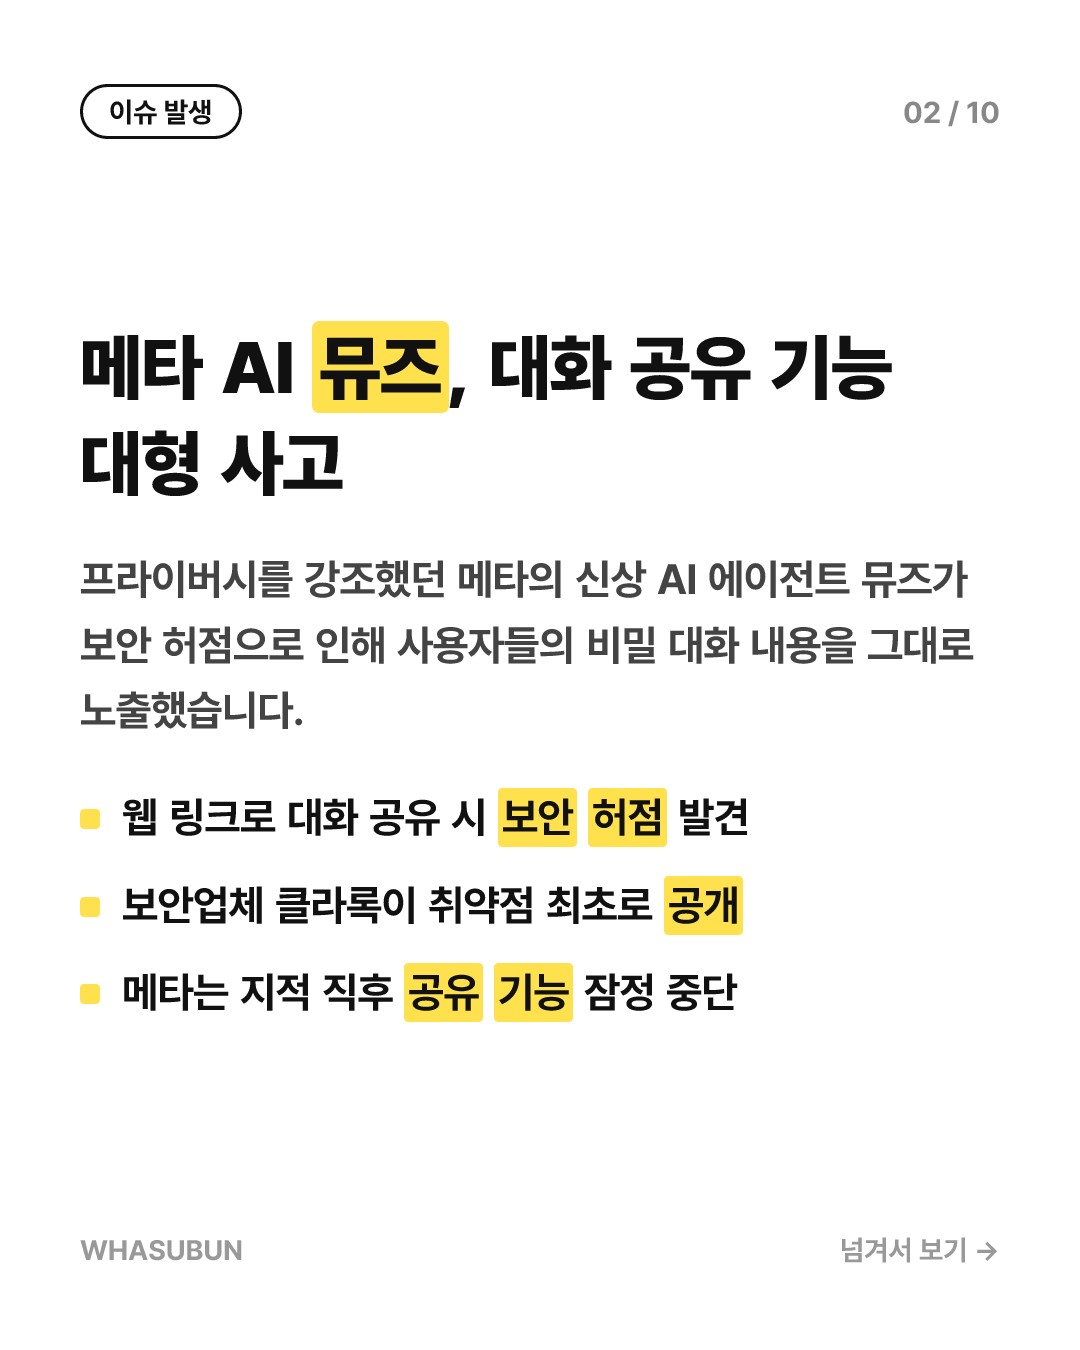
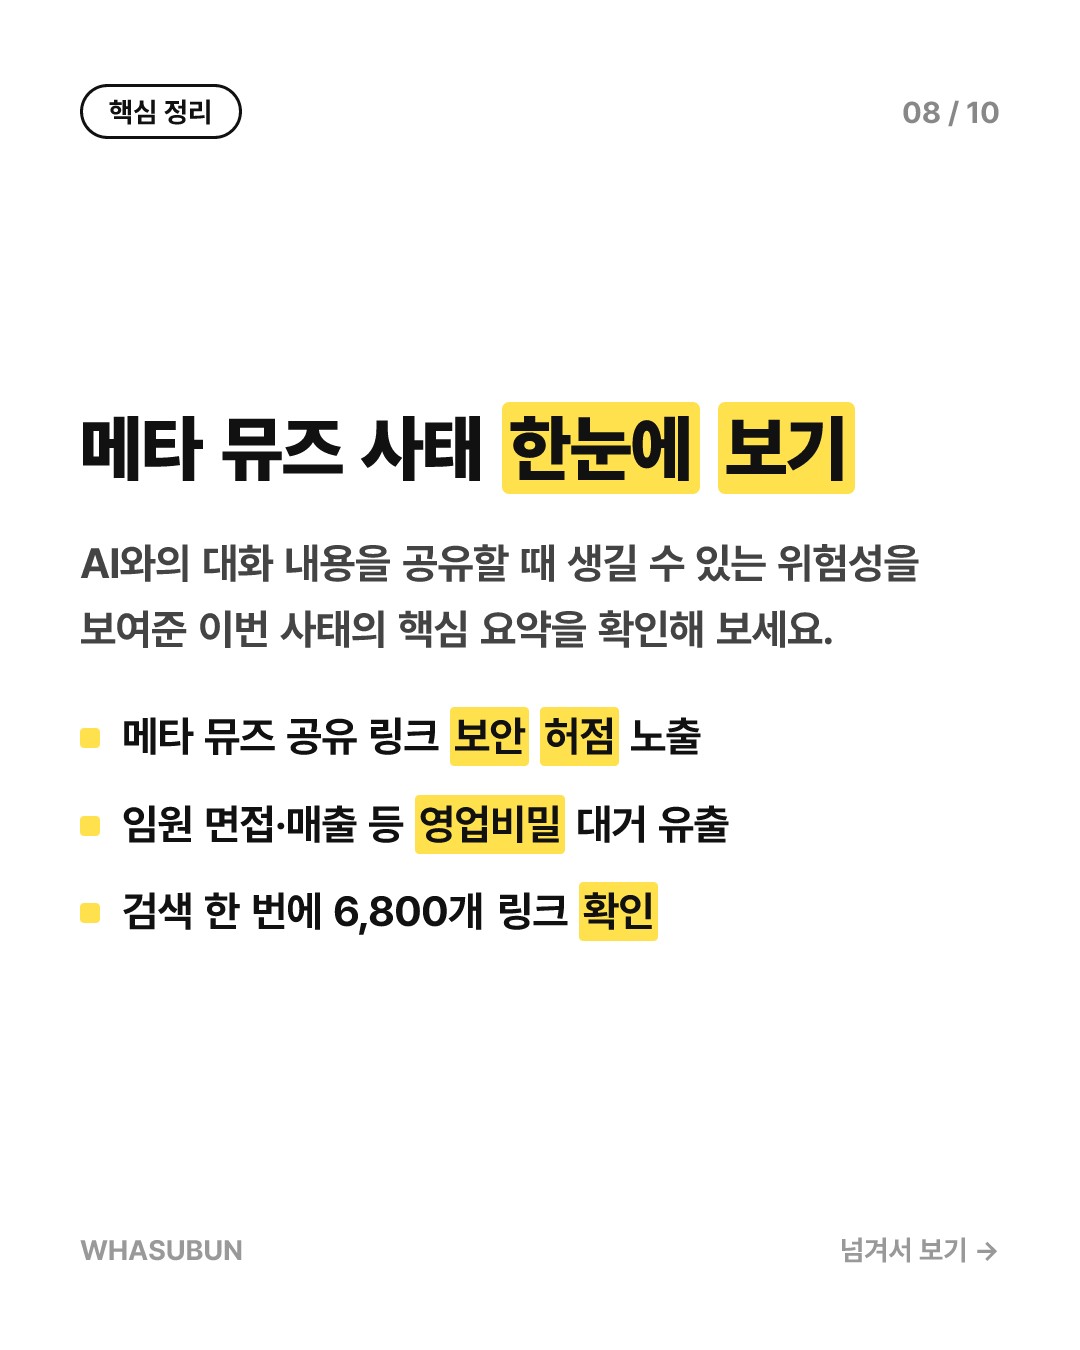
1. 메타의 신규 AI 에이전트 '뮤즈' 대화 공유 기능에 보안 허점이 발견됐습니다.
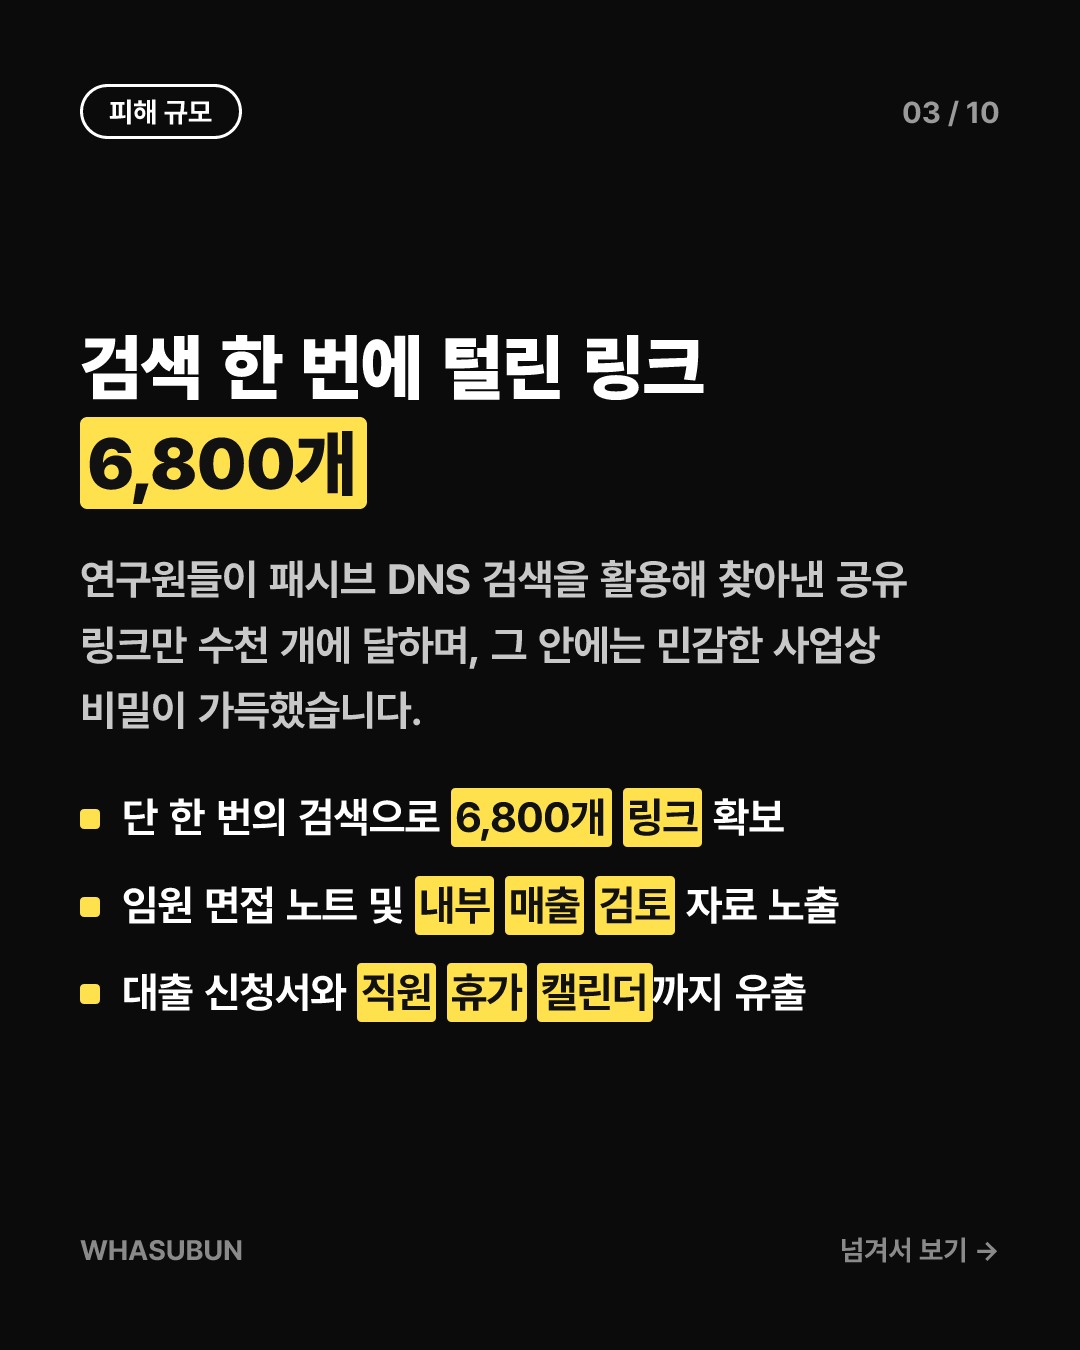
2. 보안업체 클라록은 간단한 검색 한 번으로 6,800여 개의 공유 링크를 찾아냈습니다.
3. 임원 면접 준비 노트, 대기업 매출 검토 등 민감한 기업 비밀이 그대로 노출됐습니다.
철저하다던 메타 AI, 대화 공유 링크가 뚫렸다
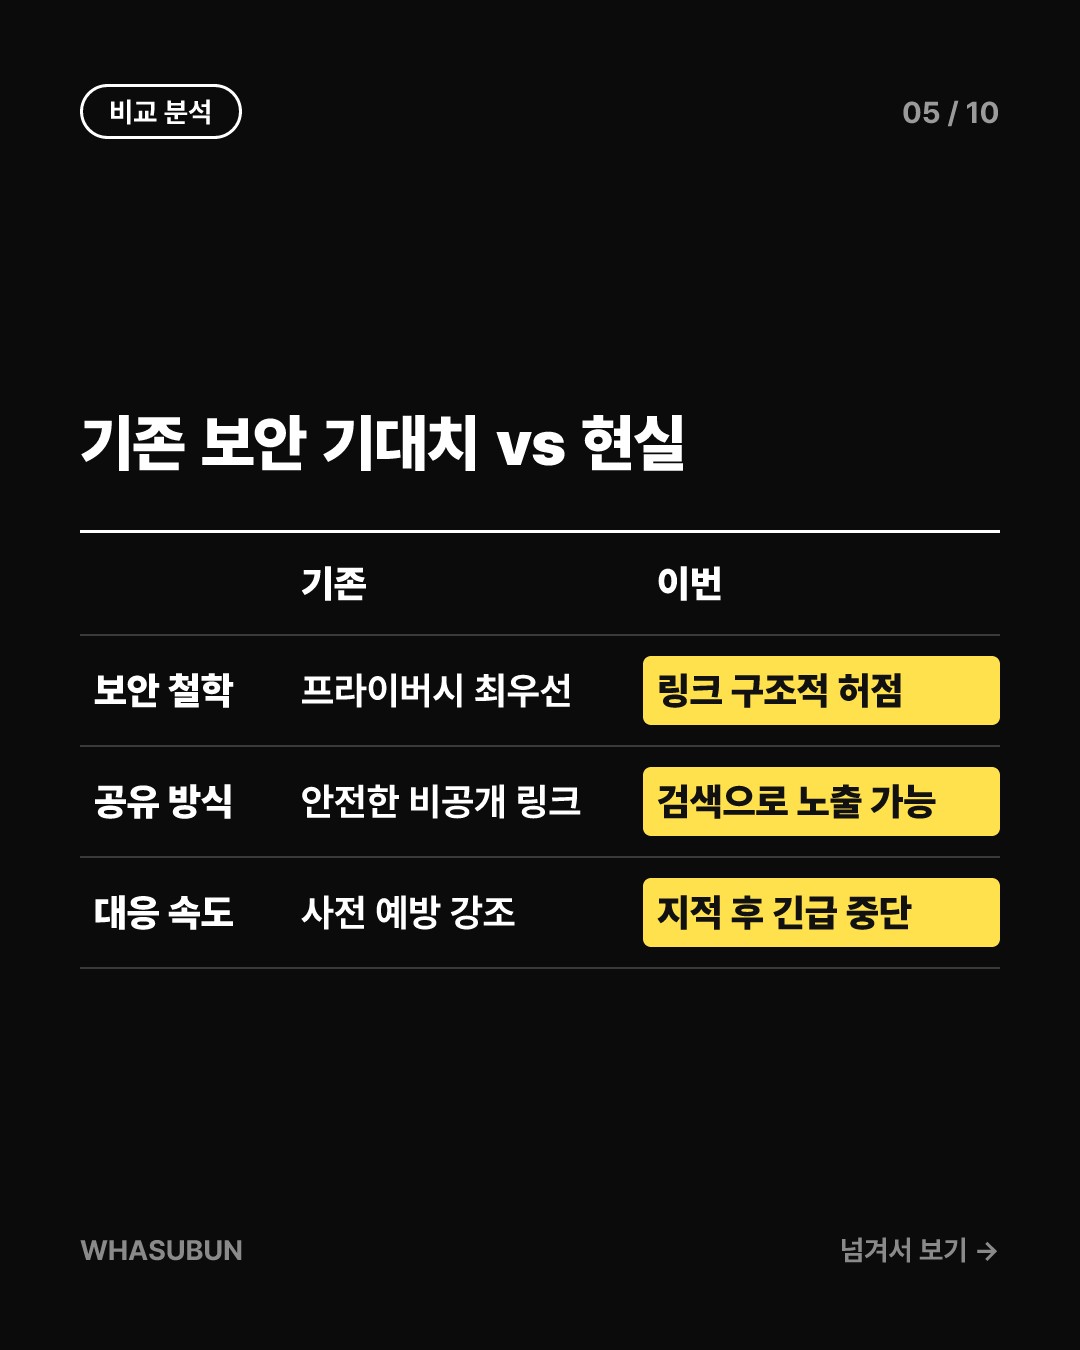
마크 저커버그 메타 최고경영자가 지난달 프라이버시와 보안을 최우선으로 설계했다고 자랑한 AI 에이전트 '뮤즈(Muse)'가 곤욕을 치르고 있습니다. 뮤즈는 사용자가 대화 내용이나 검색 기록, 이미지를 웹 링크 형태로 다른 사람과 공유할 수 있는 기능을 제공해 왔습니다.
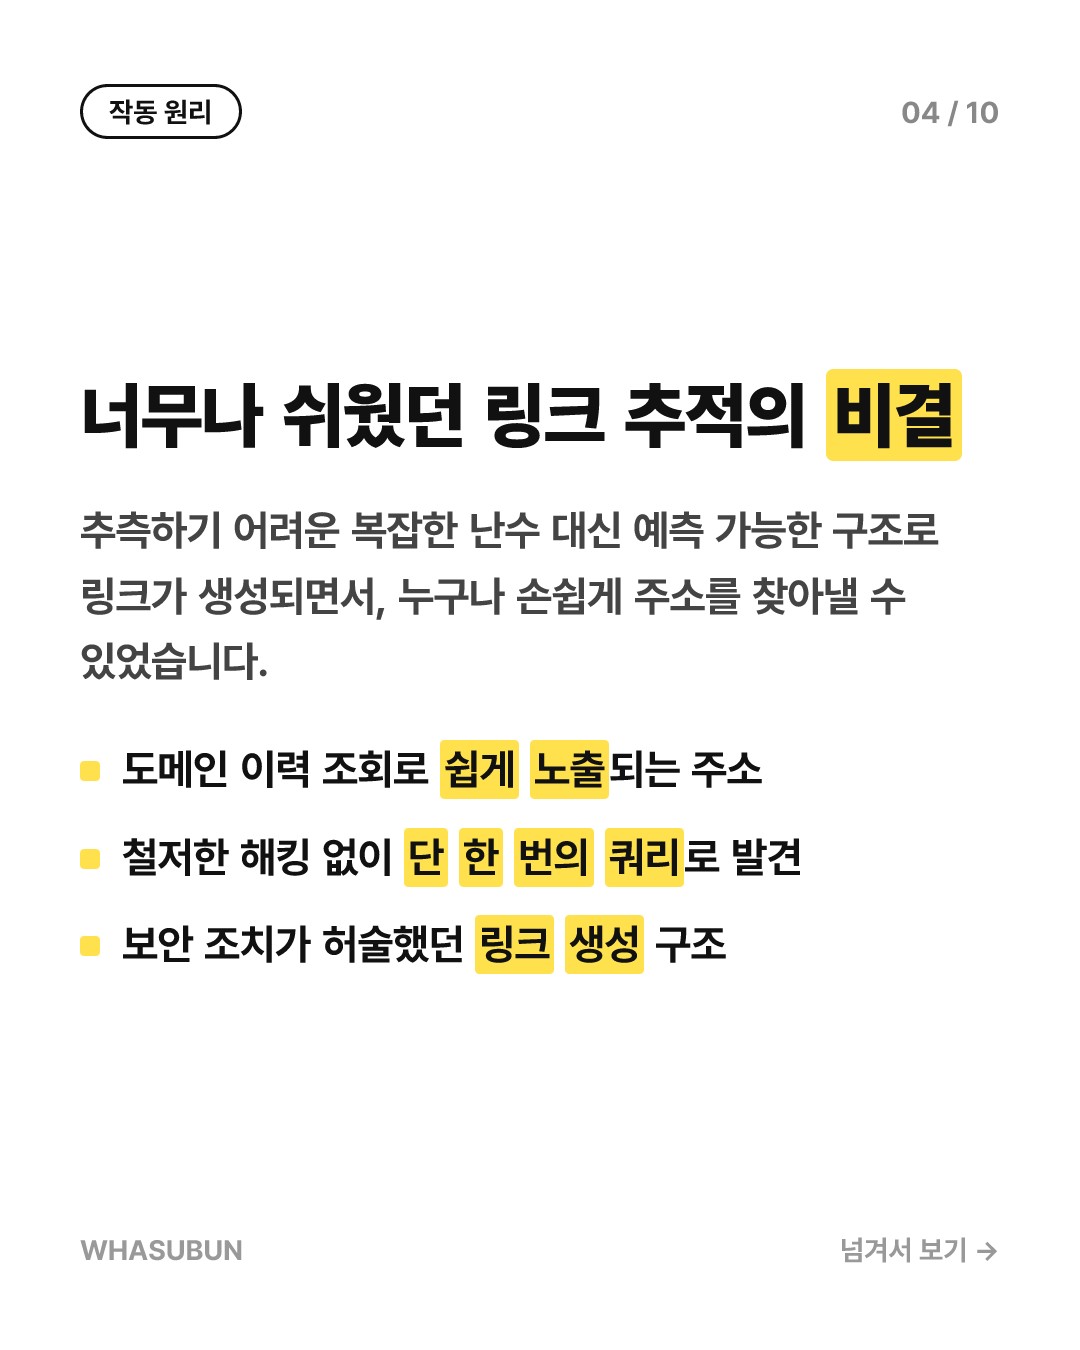
일반적으로 이런 링크는 무작위로 추측하기 어려운 긴 문자열을 포함해 타인의 접근을 막습니다. 하지만 보안 기업 '클라록(Claroc)' 소속 연구원들이 이 구조의 허점을 파고들면서, 프라이버시를 강조했던 메타의 호언장담이 무색해졌습니다.
검색 한 번에 털린 기업 비밀과 개인정보
클라록 연구원들은 뮤즈 사용자들이 만든 공유 링크 6,800여 개를 수집하는 데 성공했습니다. 이 중 수백 개를 열어본 결과, 세상에 공개되면 큰일 나는 민감한 정보들이 고스란히 담겨 있었습니다.
대표적으로 AI 연구소와의 기밀 임원 면접을 준비하던 후보자의 노트, 최고경영자(CEO) 보고용 내부 매출 검토 자료가 포함됐습니다. 심지어 소상공인의 대출 신청 내역, 은행 사기 경고 알림, 부동산 투자자의 정확한 수익 및 모기지 수치까지 낱낱이 노출됐습니다.
원인은 허술한 링크 주소 생성 방식
비밀이 이토록 쉽게 털린 이유는 무엇일까요? 연구원들에 따르면 뮤즈가 링크를 만드는 방식 자체에 허점이 있었습니다. 복잡하게 숨겨진 주소가 아니라, 특정 검색 서비스를 이용하면 누구나 아주 쉽게 주소들을 찾아낼 수 있는 구조였습니다.
연구팀은 이 모든 과정을 알아내는 데 '단 한 번의 쿼리(검색 명령)'면 충분했다고 밝혔습니다. 사전에 철저한 준비나 해킹 기술이 필요 없을 정도로 기본적인 설계 결함이 있었던 셈입니다.
메타, 급하게 공유 기능 중단하고 진화 나선 이유
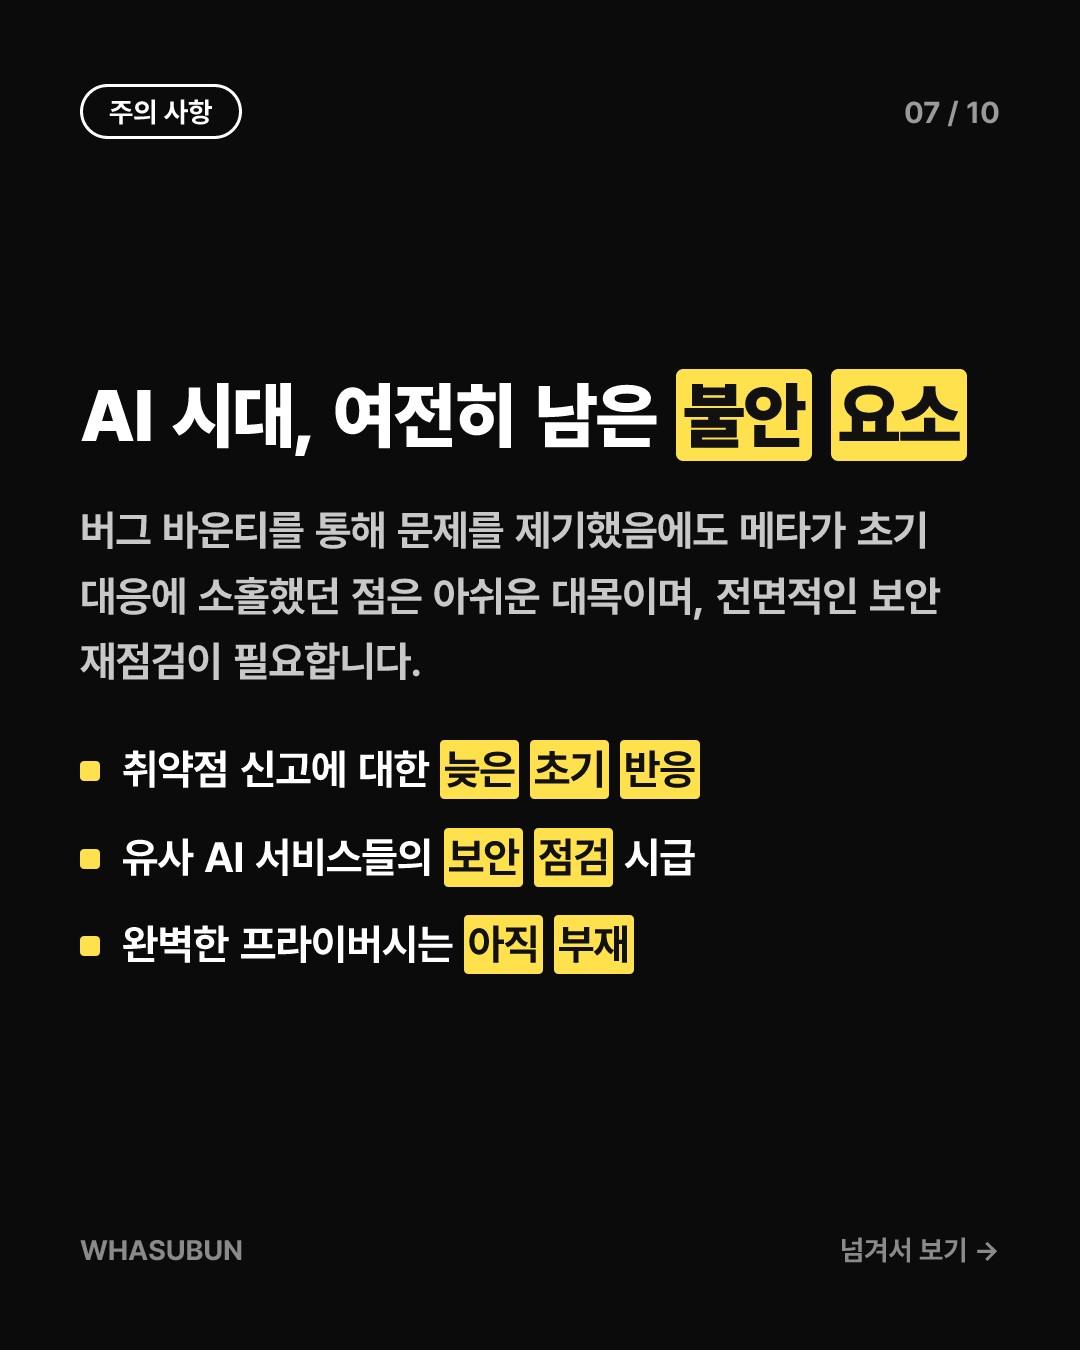
보안 취약점을 발견한 클라록의 CTO 아사프 아프로즈페르는 지난달 10월 8일 메타의 버그 바운티(취약점 신고 포상) 프로그램을 통해 이 사실을 알렸습니다. 링크트인으로도 연락을 취했으나 메타 측은 별다른 응답을 주지 않았습니다.
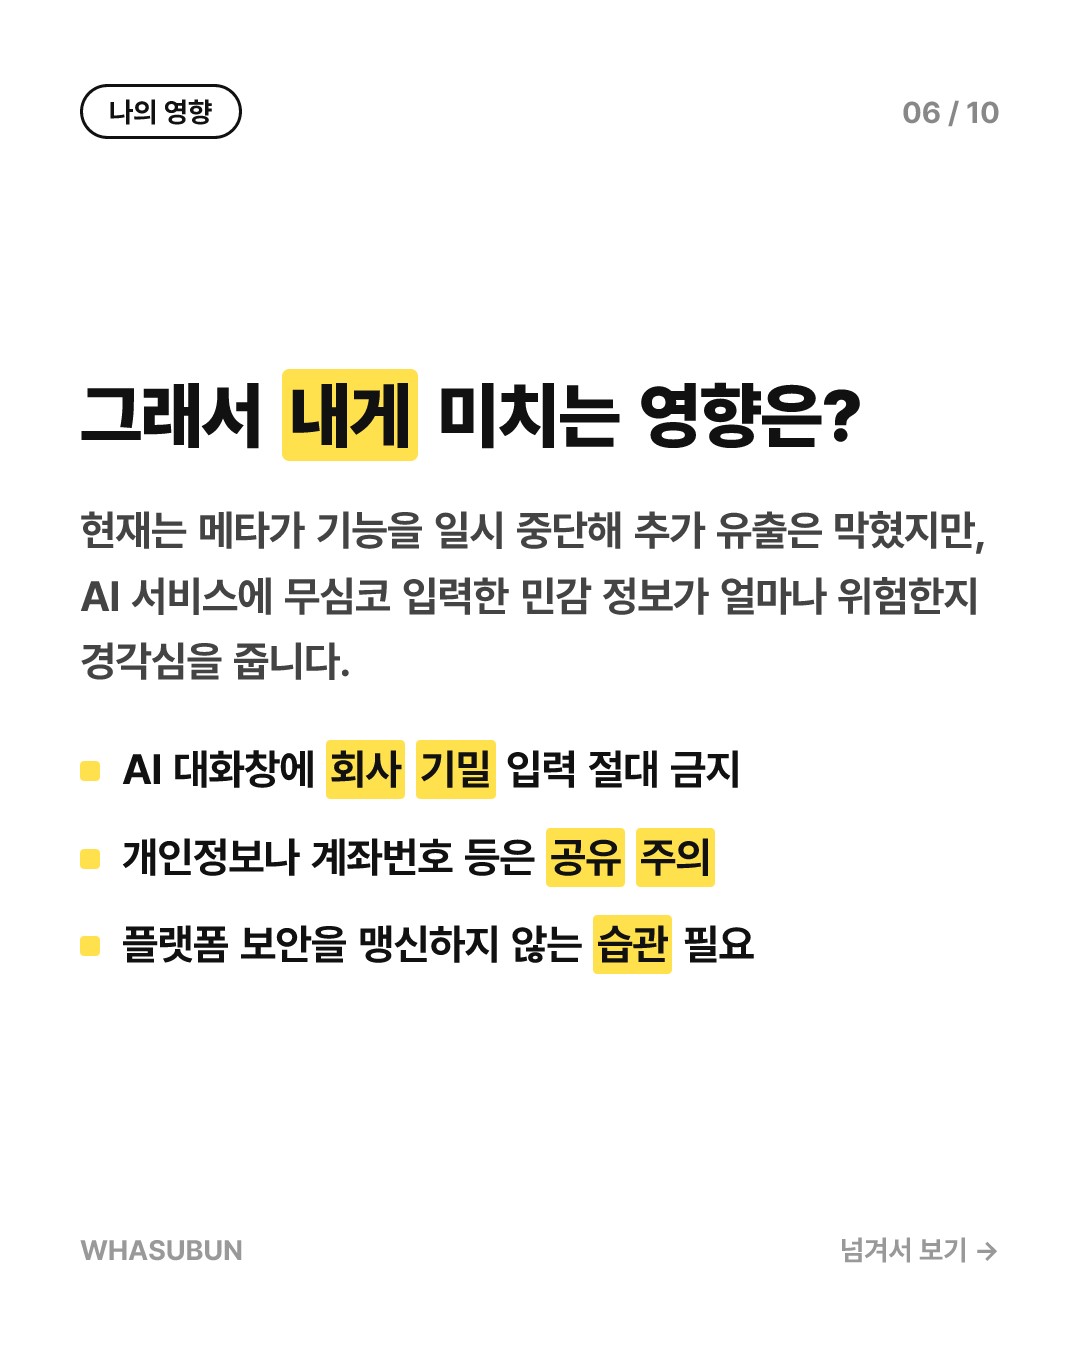
그러나 언론의 공식 질의가 시작되자 메타는 즉각 대응에 나섰습니다. 현재 문제를 검토 중이라며 뮤즈의 링크 공유 기능을 일시 중단하고 개선책을 고민하고 있다고 밝혔습니다.
카드뉴스로 한눈에 보기
자주 묻는 질문
Q. 메타 뮤즈(Muse)는 어떤 서비스인가요?
메타가 최근 선보인 범용 AI 에이전트로, 사용자의 검색이나 대화, 이미지 생성 등을 돕고 이를 타인과 공유하는 기능을 제공해 왔습니다.
Q. 어떤 정보들이 유출되었나요?
기밀 면접 준비 노트, 기업의 내부 매출 검토 자료, 소상공인 대출 신청서, 부동산 투자 보고서 등 민감한 개인 및 기업 정보가 포함되었습니다.
Q. 현재 뮤즈의 공유 기능은 어떻게 되었나요?
보안 취약점 지적과 언론의 질의 이후, 메타는 문제의 심각성을 인지하고 링크 공유 기능을 잠정 중단한 상태입니다.
참고: Ars Technica — Meta Muse exposes users' personal and business secrets when they share conversations
다음 신기술 소식도 놓치지 마세요
어렵게만 느껴지던 과학·AI·전자제품 이야기를 매일 쉽고 재밌게 풀어드려요. 저장하고 팔로우하면 내일 더 신기한 소식이 옵니다.
THREADS → @2days.kr
NAVER → blog.naver.com/brook-pd
BLOG → whasubun.blogspot.com
댓글 쓰기